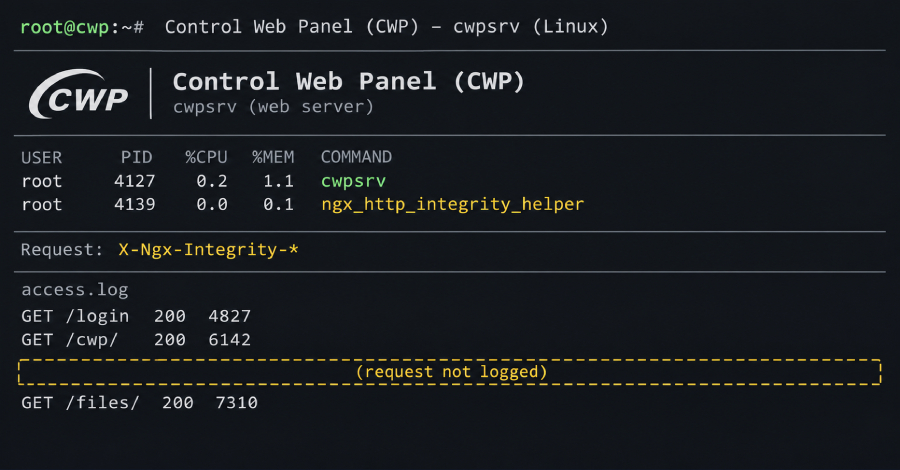
นักวิจัยจาก XLab ของ QiAnXin รายงานเมื่อสัปดาห์นี้ว่า พบ Backdoor ซ่อนอยู่ในเว็บเซิร์ฟเวอร์ที่ใช้ Control Web Panel (CWP) ซึ่งเป็นแผงควบคุมฟรีสำหรับจัดการเซิร์ฟเวอร์โฮสติ้ง Linux
Backdoor นี้ช่วยให้ผู้โจมตีสามารถรันคำสั่งผ่านคำขอเว็บ โดยที่คำขอดังกล่าวจะไม่ปรากฏใน Access Log ของเซิร์ฟเวอร์เลย
การติดตั้งดังกล่าวจำเป็นต้องมีการเข้าถึงระดับ root ซึ่งหมายความว่าผู้โจมตีต้องควบคุมเซิร์ฟเวอร์อยู่แล้วก่อนทำการติดตั้ง
ศัพท์ที่ควรรู้
- Control Web Panel (CWP) – เป็นแผงควบคุมฟรีที่ใช้สำหรับจัดการเซิร์ฟเวอร์โฮสติ้ง Linux
- Backdoor – คือช่องทางลับที่ถูกติดตั้งไว้ในระบบเพื่อใช้ในการเข้าถึงระยะไกล
- Linux hosting servers – คือเซิร์ฟเวอร์ที่ให้บริการโฮสติ้งและทำงานบนระบบปฏิบัติการ Linux
- Access logs – คือบันทึกการเข้าถึงที่บันทึกกิจกรรมทั้งหมดที่เกิดขึ้นกับเซิร์ฟเวอร์
ที่มา: The Hacker News