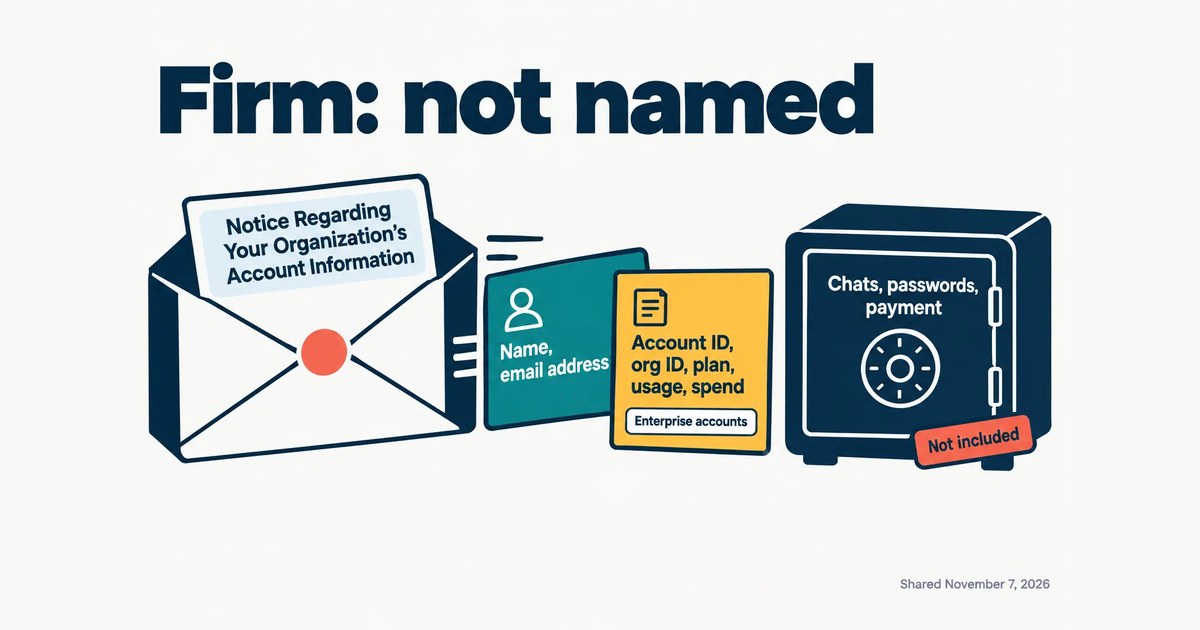
Anthropic กำลังแจ้งองค์กรที่ใช้ Claude ผ่านทางอีเมลว่ามีบริษัทรักษาความปลอดภัยภายนอกเข้าถึงข้อมูลของพวกเขาโดยไม่ได้รับอนุญาต โดยอีเมลฉบับนี้เริ่มมีการเผยแพร่เมื่อวันที่ 7 พฤศจิกายน 2026 หลังจากที่นักวิจัยด้านความปลอดภัย Jamieson O’Reilly ได้โพสต์ภาพหน้าจอ 3 ภาพบน X
ในส่วนของสิ่งที่ระบุในประกาศนั้น Anthropic ระบุว่าได้ “ปิดการเข้าถึงของบุคคลที่สามนั้นอย่างทันท่วงที” ได้แก้ไขช่องโหว่ที่พบ และเปิดการสอบสวน โดยยืนยันว่าไม่พบหลักฐานว่าข้อมูลถูกเปลี่ยนแปลง ลบ หรือนำไปใช้ในทางที่ผิด
ก่อนหน้านี้ เมื่อวันที่ 26 ตุลาคม The Washington Post ได้รายงานว่า Cathedral ซึ่งเป็นสตาร์ทอัพด้านความปลอดภัยที่ก่อตั้งโดยอดีตเจ้าหน้าที่ของ DOGE ได้เข้าถึงระบบขาย ฝ่ายบุคคล และไอทีภายในของ Anthropic ผ่านซอฟต์แวร์ธุรกิจภายนอก
O’Reilly ซึ่งเป็นผู้ให้บริการบริษัทรักษาความปลอดภัยและใช้ Anthropic API credits ไปกว่า 50,000 เหรียญในหกเดือน ได้แสดงความไม่พอใจต่อข้อความที่ขัดแย้งกันในอีเมล โดยเฉพาะเรื่องการยืนยันว่าไม่สามารถยืนยันได้ว่าข้อมูลของบุคคลใดถูกดูหรือไม่ แต่กลับบอกว่าไม่มีเหตุผลที่จะเชื่อว่ามีความเสี่ยงสูง
เรื่องนี้เกิดขึ้นหลังจากที่ The Washington Post รายงานว่าการเจาะระบบของ AI สตาร์ทอัพที่ก่อตั้งโดยอดีตเจ้าหน้าที่ของ DOGE ใช้เวลาเพียง 12 ชั่วโมงในการเจาะเข้าสู่ Anthropic เมื่อวันที่ 26 ตุลาคม 2026
ศัพท์ที่ควรรู้
- Anthropic – บริษัทที่ให้บริการโมเดล AI และระบบที่ถูกเจาะข้อมูลในกรณีนี้
- Claude – โมเดล AI ที่ให้บริการโดย Anthropic ซึ่งเป็นเป้าหมายของการแจ้งเตือน
- Jamieson O’Reilly – นักวิจัยด้านความปลอดภัยที่เปิดเผยเรื่องการรั่วไหลนี้และแสดงความกังวล
- Cathedral – บริษัทรักษาความปลอดภัยที่ถูกกล่าวหาว่าเข้าถึงระบบภายในของ Anthropic
ที่มา: cellcog.ai