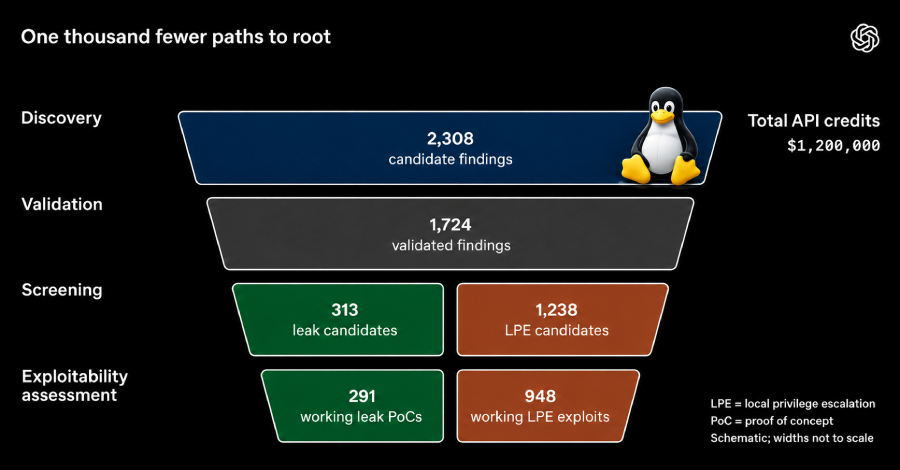
OpenAI ได้อธิบายถึงไปป์ไลน์ที่ใช้โมเดลปัญญาประดิษฐ์ (AI) ที่เน้นด้านไซเบอร์ เพื่อตรวจสอบและแก้ไขช่องโหว่การยกระดับสิทธิ์ใน Linux จำนวน 948 จุด โดยมีค่าใช้จ่าย API อยู่ที่ 1.2 ล้านเหรียญสหรัฐฯ
ต้นแบบของพวกเขาได้ระบุและวิเคราะห์ข้อค้นพบของ Linux kernel ที่เป็นไปได้ถึง 2,308 จุด สามารถจำลองช่องโหว่ได้ถึง 1,724 จุด และผลิตช่องโหว่ Local Privilege Escalation (LPE) ได้ถึง 948 จุด
ศัพท์ที่ควรรู้
- OpenAI – บริษัทที่พัฒนาโมเดล AI ที่ถูกกล่าวถึงในบทความ
- AI – ปัญญาประดิษฐ์ ซึ่งเป็นเทคโนโลยีที่ถูกนำมาใช้ในไปป์ไลน์นี้
- Linux kernel – ส่วนประกอบหลักของระบบปฏิบัติการ Linux ที่ถูกทดสอบ
- Local Privilege Escalation (LPE) – ช่องโหว่ที่ผู้โจมตีสามารถยกระดับสิทธิ์ของตนเองบนระบบได้
ที่มา: The Hacker News