
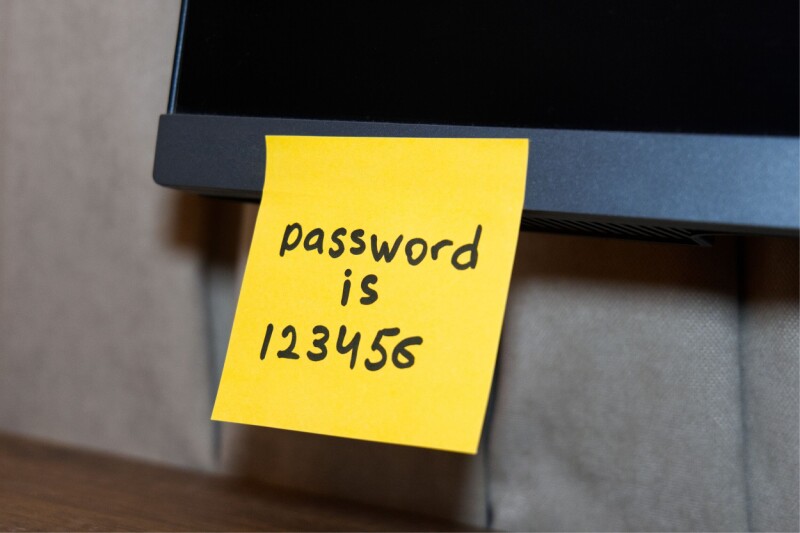
Christian Espinosa ผู้เชี่ยวชาญด้านการทดสอบเจาะระบบและ CEO ของ Blue Goat Cyber ได้เปิดเผยกรณีศึกษาที่เน้นย้ำถึงความสำคัญของการรักษาความปลอดภัยทางกายภาพ ซึ่งมักถูกละเลยมากกว่าช่องโหว่ทางเทคนิค
ในการโจมตีครั้งนี้ Espinosa พบโพสต์อิทที่มีรหัสผ่านติดอยู่บนหน้าจอ ซึ่งนำไปสู่การเข้าถึง Shared Drive ที่มีโฟลเดอร์ HR บรรจุข้อมูลส่วนบุคคลที่สามารถระบุตัวตนได้ (PII) ของพนักงาน เช่น ที่อยู่บ้าน ใบขับขี่ และแบบฟอร์ม W-4 รวมถึงรายชื่อเซิร์ฟเวอร์ภายใน ซึ่งอาจถูกใช้ในการโจมตีแบบฟิชชิ่ง
Espinosa เตือนว่าการโจมตีสามารถดำเนินต่อไปได้แม้เขาจะออกจากอาคารไปแล้ว โดยผู้ไม่หวังดีสามารถถ่ายภาพโพสต์อิทนั้นและใช้ VPN ในคืนนั้นเพื่อเข้าถึงบันทึกทางการเงินของบริษัทจากระยะไกล
เขาเน้นย้ำว่าไม่ควรเปิดเผยรหัสผ่าน และที่สำคัญกว่านั้นคือต้องจำกัดสิทธิ์การเข้าถึงไฟล์ที่มีข้อมูลสำคัญของลูกค้าหรือพนักงาน
ศัพท์ที่ควรรู้
- Penetration Tester – ผู้ทดสอบเจาะระบบคือผู้ที่ทดสอบระบบเพื่อค้นหาช่องโหว่ด้านความปลอดภัย
- Physical security vulnerabilities – ช่องโหว่ด้านความปลอดภัยทางกายภาพคือจุดอ่อนที่เกิดจากการละเลยมาตรการป้องกันทางกายภาพ เช่น การเข้าถึงสถานที่
- PII – Personally Identifiable Information คือข้อมูลส่วนบุคคลที่สามารถใช้ระบุตัวตนของบุคคลนั้นๆ ได้ เช่น ชื่อ ที่อยู่ หรือหมายเลขประจำตัว
- Shared Drive – คือพื้นที่จัดเก็บข้อมูลส่วนกลางที่อนุญาตให้ผู้ใช้หลายคนเข้าถึงไฟล์เดียวกันได้
ที่มา: The Register