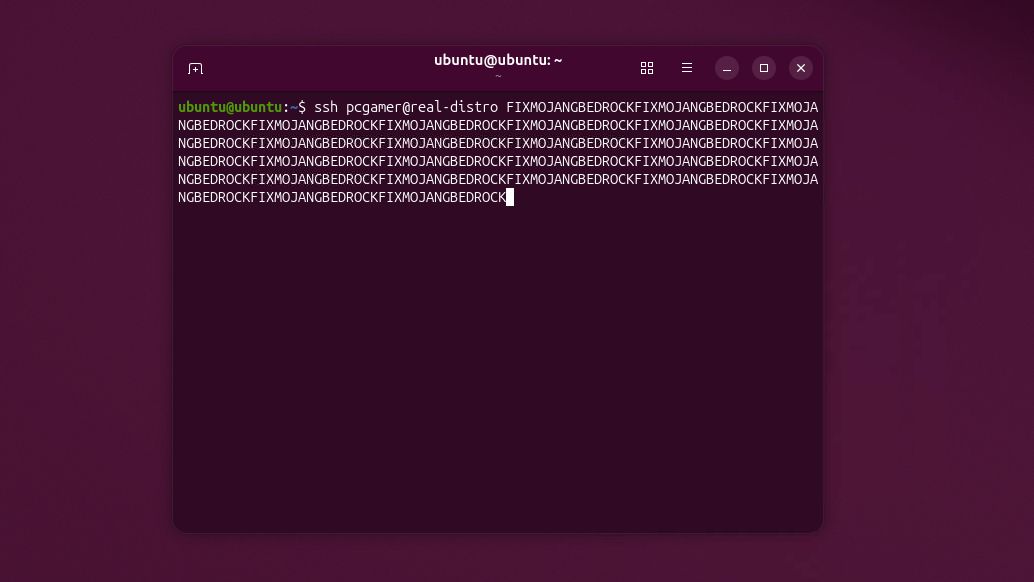
การใช้งาน Secure Shell (SSH) ซึ่งเป็นโปรโตคอลการเชื่อมต่อที่เชื่อถือได้ของ Linux ถูกพบว่ามีช่องโหว่ที่สามารถถูกบายพาสได้ด้วยวิธีการที่เรียบง่ายอย่างยิ่ง นั่นคือการสแปมตัวอักษร
ในบาง Distro หากป้อนอักขระจำนวน 257 ถึง 1,024 ตัวอักษร ก็สามารถเข้าถึงการเข้าสู่ระบบ Root (admin) ได้สำเร็จ
จากการวิเคราะห์พบว่าต้นตอของบั๊กนี้ไม่ได้อยู่ที่ sshd แต่อยู่ที่ “musl Linux” ซึ่งเป็นที่มาของปัญหา
นักวิจัยชี้ว่าปัญหานี้เกิดจากฟังก์ชันการเข้าสู่ระบบที่ใช้เครื่องหมาย “*” เป็นค่า โดยตั้งสมมติฐานว่ามันจะไม่ถูกใช้เป็นค่าแฮชรหัสผ่าน
นักวิจัยเสริมว่าหากใช้ระบบปฏิบัติการอื่น เช่น Debian, Ubuntu, Fedora หรือใช้ glibc, pam, dropbear, openbsd จะไม่มีปัญหานี้
ศัพท์ที่ควรรู้
- SSH (Secure Shell) – โปรโตคอลเครือข่ายที่ใช้สำหรับการเชื่อมต่อระยะไกลอย่างปลอดภัยใน Linux Distro – ย่อมาจาก Distribution หมายถึงการแจกจ่ายของระบบปฏิบัติการ Linux ที่แตกต่างกัน Root – บัญชีผู้ดูแลระบบที่มีสิทธิ์สูงสุดในระบบปฏิบัติการ Linux musl Linux – หนึ่งในไลบรารี C ที่แตกต่างจากมาตรฐาน ทำให้เกิดความแตกต่างในการทำงานของระบบ glibc – GNU C Library ซึ่งเป็นไลบรารีมาตรฐานที่ใช้ในระบบปฏิบัติการ Linux ส่วนใหญ่
ที่มา: PC Gamer