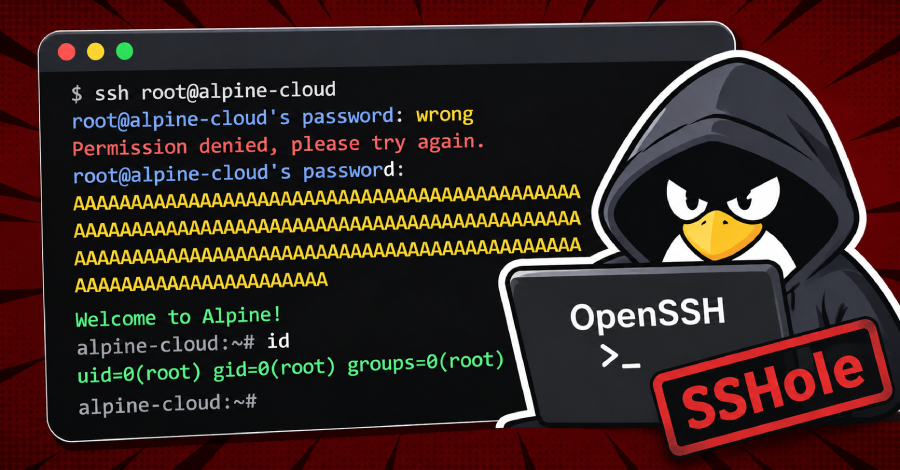
ตามรายงานของ Previdian กลุ่มผู้ไม่หวังดีกำลังพยายามใช้ประโยชน์จากช่องโหว่ด้านความปลอดภัยที่เพิ่งถูกเปิดเผยใน OpenSSH ซึ่งสามารถทำให้เข้าสู่ระบบบัญชีที่ไม่ได้ตั้งรหัสผ่านได้
ช่องโหว่ดังกล่าวถูกติดตามด้วยรหัส CVE-2026-123158 และมีชื่อรหัสว่า SSHole หรือ *sshole
ช่องโหว่นี้ส่งผลกระทบต่อระบบ Linux ที่ใช้ OpenSSH บน musl C library โดยมี Pluggable Authentication Modules (PAM) ถูกปิดใช้งาน
ศัพท์ที่ควรรู้
- OpenSSH – เป็นซอฟต์แวร์ที่ใช้ในการจัดการการเชื่อมต่อระยะไกลผ่านเครือข่าย
- CVE-2026-123158 – คือรหัสมาตรฐานที่ใช้อ้างอิงถึงช่องโหว่ด้านความปลอดภัยนี้
- CVSS score: 8.1 – คือคะแนนที่ใช้วัดระดับความรุนแรงของช่องโหว่ ซึ่งในกรณีนี้คือระดับสูง
- musl C library – คือไลบรารี C ที่ระบบปฏิบัติการ Linux ดังกล่าวใช้อ้างอิง
- Pluggable Authentication Modules (PAM) – คือส่วนประกอบที่ใช้ในการจัดการการยืนยันตัวตนของผู้ใช้ในระบบ
ที่มา: The Hacker News