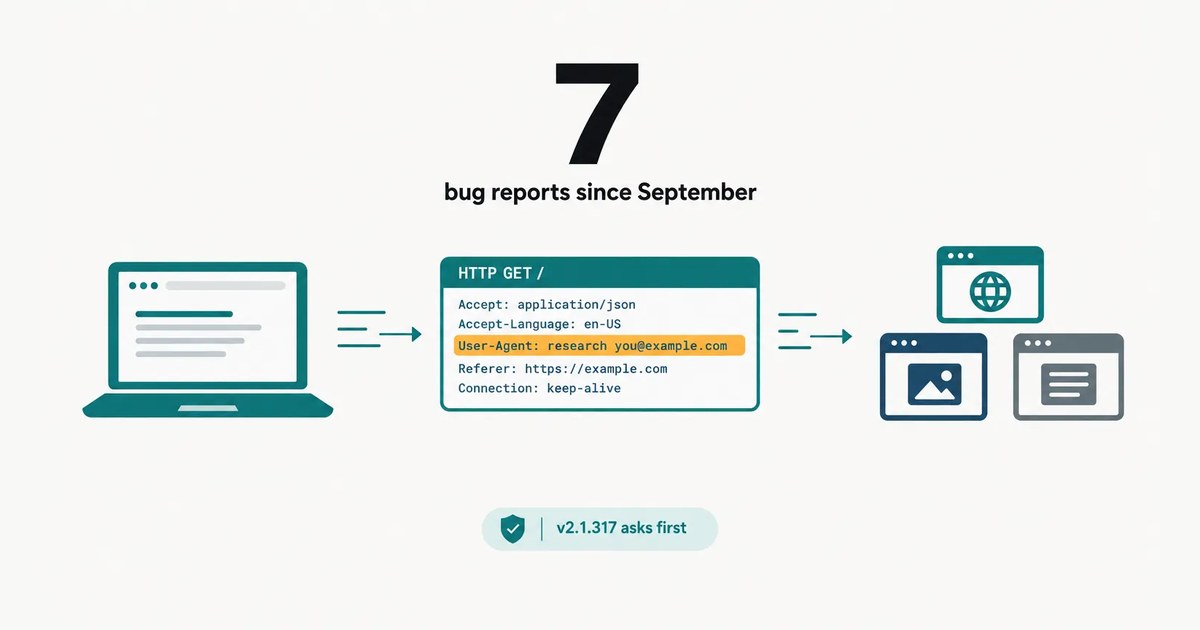
รายงานจาก GitHub ที่ยื่นเมื่อวันที่ 5 พฤศจิกายน ระบุว่าการรั่วไหลนี้ทำให้เกิด “อีเมลหลอกลวงหลายสิบฉบับต่อวัน” และได้รับความสนใจอย่างมากใน Hacker News
การที่อีเมลหลุดออกไปได้อย่างไร
ประการแรก คือการที่บัญชีอีเมลถูกเพิ่มเข้าไปในทุกเซสชัน รวมถึงซับเอเจนต์ด้วย และประการที่สองคือแหล่งข้อมูลสาธารณะบางแห่งร้องขอให้สคริปต์ระบุตัวตน ซึ่งในรายงานเดือนกันยายน Claude ได้อธิบายว่าตนเองทำผิดพลาดโดยใส่ข้อมูลในส่วนหัว User-Agent ของคำขอ curl ไปยัง public API ของ crates.io
สิ่งที่ Anthropic ได้เปลี่ยนแปลง
มีการเผยแพร่ Pull request ใน repository ของ Anthropic ซึ่งอธิบายถึงโมดูลความเป็นส่วนตัวที่ถูกสร้างขึ้นใหม่ ซึ่งจะปฏิเสธการเรียกใช้เชลล์ที่มีอีเมลของบัญชีที่ลงชื่อเข้าใช้และระบุ User-Agent โดยการอัปเดตนี้สามารถตรวจจับการรั่วไหลได้ในระหว่างทางออก แม้ว่าจะไม่ได้หยุดที่อยู่ดังกล่าวในเซสชันก็ตาม
CellCog อยู่ตรงไหน
พนักงานของ CellCog AI แต่ละคนทำงานภายใต้ที่อยู่อีเมลและ VM ที่ปลอดภัยของตนเอง และแพลตฟอร์มจะปฏิเสธคำสั่งที่ไม่ได้รับการจัดประเภท ก่อนที่จะส่งต่อไปยังผู้ใช้
ศัพท์ที่ควรรู้
- Claude Code – คือโมเดล AI ที่มีฟังก์ชันการเขียนโค้ด ซึ่งเป็นต้นตอของการรั่วไหลข้อมูลครั้งนี้
- SEC – คือหน่วยงานกำกับดูแลตลาดหลักทรัพย์ของสหรัฐอเมริกา ซึ่งเป็นหนึ่งในปลายทางที่อีเมลถูกส่งไป
- User-Agent header – คือส่วนหัวของคำขอที่ระบุตัวตนของซอฟต์แวร์ที่กำลังร้องขอข้อมูล ซึ่งถูกใช้เป็นช่องทางในการส่งอีเมลออกไป
- Anthropic – คือบริษัทผู้พัฒนาโมเดล Claude ซึ่งเป็นผู้รับผิดชอบในการแก้ไขช่องโหว่ด้านความเป็นส่วนตัว
ที่มา: cellcog.ai