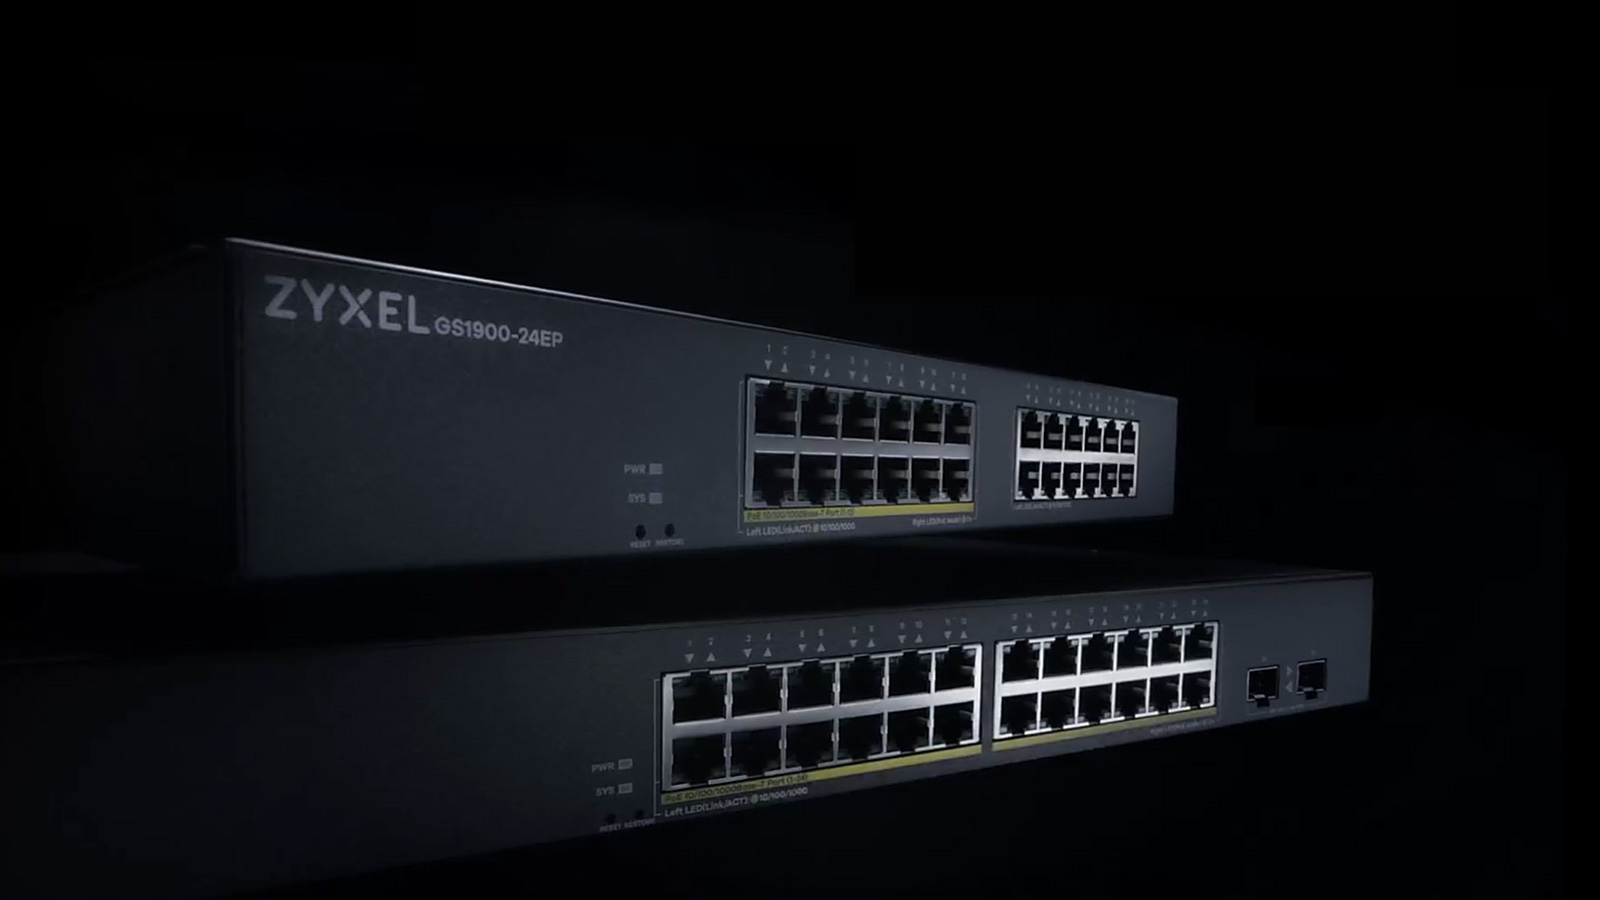
การโจมตีเริ่มต้นขึ้นประมาณวันที่ 17 สิงหาคม โดยบริษัทความปลอดภัยไซเบอร์ GreyNoise พบว่ากลุ่มผู้โจมตีที่ใช้ภาษาจีนซึ่งติดตามในชื่อ Kapibala กำลังใช้ประโยชน์จากสวิตช์ Zyxel โดยพวกเขาสามารถเจาะอุปกรณ์ได้ถึง 996 ตัว ใน 48 ประเทศ
ผู้โจมตีใช้ช่องโหว่นี้เพื่อรันคำสั่งจากระยะไกล ก่อนจะดาวน์โหลดสคริปต์ที่รวบรวมการตั้งค่าอุปกรณ์, แฮชข้อมูลรับรอง root และข้อมูลเครือข่าย
Zyxel ได้เผยแพร่เฟิร์มแวร์อัปเดตใหม่เมื่อวันที่ 22 ตุลาคม ซึ่งจำกัดขนาดพารามิเตอร์และตรวจสอบจำนวนพารามิเตอร์ก่อนคัดลอกข้อมูลเข้าสู่หน่วยความจำ เพื่อป้องกันเทคนิคการถูกโจมตีนี้
ศัพท์ที่ควรรู้
- Zero-day vulnerability – ช่องโหว่ที่ยังไม่มีใครทราบมาก่อนและยังไม่มีแพตช์ป้องกัน
- CVE-2026-107441 – รหัสที่ใช้ระบุช่องโหว่ด้านความปลอดภัยนี้
- Out-of-bounds write – ข้อบกพร่องที่เกิดจากการเขียนข้อมูลเกินขอบเขตที่กำหนดของหน่วยความจำ
- HTTP requests – คำขอที่ส่งผ่านโปรโตคอล HTTP เพื่อสื่อสารกับเซิร์ฟเวอร์
ที่มา: bleepingcomputer.com