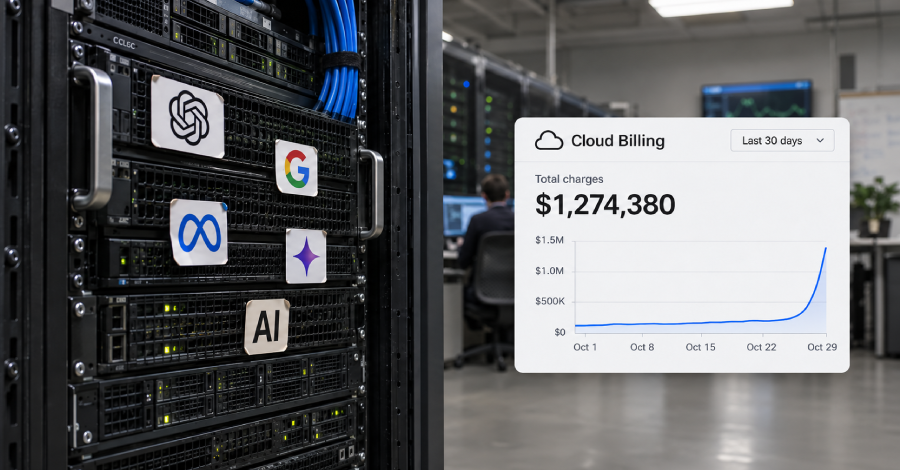
Google ได้ออกมาเตือนเมื่อวันจันทร์ว่า ผู้โจมตีทางไซเบอร์กำลังฉกฉวยการเข้าถึง Large Language Models (LLMs) ขององค์กร เพื่อแสวงหาประโยชน์จากทรัพยากรการประมวลผลและบริการ AI ที่มีค่าใช้จ่ายสูงอย่างผิดกฎหมาย
กลยุทธ์นี้เรียกว่า LLMjacking ซึ่งเป็นการปรับรูปแบบการโจมตีเพื่อเข้าควบคุมทรัพยากรให้เข้ากับยุคของ LLM โดยผู้โจมตีจะได้รับ API key ผ่านการหลอกลวงแบบฟิชชิ่ง การรั่วไหลของซอร์สโค้ด สภาพแวดล้อมที่ตั้งค่าผิดพลาด หรือโค้ดฝั่งไคลเอ็นต์ที่เปิดเผยสู่สาธารณะ
การโจมตีนี้ทำให้องค์กรต้องเผชิญกับค่าใช้จ่ายคลาวด์ที่สูงถึงหนึ่งล้านเหรียญสหรัฐฯ
ศัพท์ที่ควรรู้
- LLM (Large Language Models) – คือแบบจำลองภาษาขนาดใหญ่ที่ใช้ในการประมวลผลและสร้างข้อความ
- LLMjacking – คือการโจมตีที่ผู้ไม่หวังดีเข้าควบคุมและใช้ทรัพยากรของ LLM โดยไม่ได้รับอนุญาต
- API key – คือกุญแจที่ใช้ในการอนุญาตให้โปรแกรมหนึ่งเรียกใช้บริการของอีกโปรแกรมหนึ่ง
- Phishing – คือการหลอกลวงทางไซเบอร์เพื่อหลอกลวงให้เหยื่อเปิดเผยข้อมูลสำคัญ เช่น รหัสผ่าน
ที่มา: The Hacker News