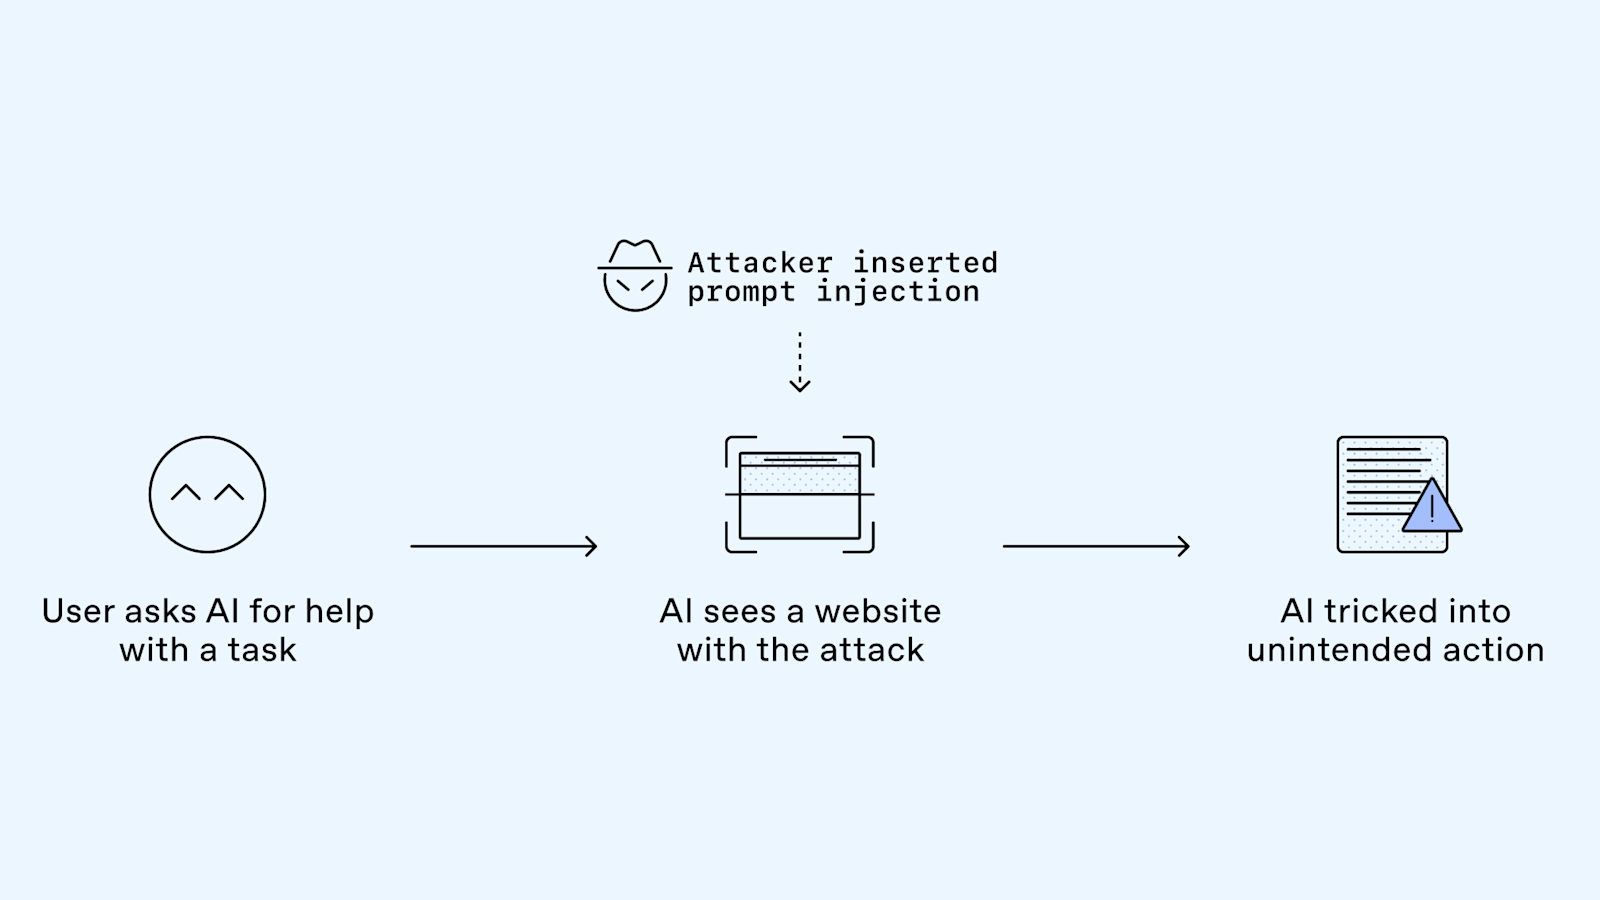
AI กำลังทำมากกว่าแค่ตอบคำถาม แต่ก็เปิดรับการโจมตีรูปแบบใหม่ที่เรียกว่า prompt injection ซึ่งเป็นการใช้คำสั่งหลอก AI ให้ทำในสิ่งที่ผู้ใช้ไม่ได้ร้องขอ โดยซ่อนอยู่ในเนื้อหาทั่วไป เช่น เว็บเพจ หรืออีเมล
มาตรการรักษาความปลอดภัย
เมื่อ AI ของเราใช้เครื่องมือภายนอกหรือโค้ด เราใช้เทคนิค sandboxing เพื่อป้องกันการเปลี่ยนแปลงที่เป็นอันตรายที่อาจเกิดจากการโจมตี prompt injection
เรายังมีโปรแกรม bug bounty เพื่อให้รางวัลทางการเงินแก่นักวิจัยด้านความปลอดภัยที่ค้นพบเส้นทางการโจมตีใหม่ๆ ที่อาจนำไปสู่การเปิดเผยข้อมูลผู้ใช้โดยไม่ได้ตั้งใจ
ให้ผู้ใช้ตัดสินใจ
เมื่อเชื่อมต่อ ChatGPT กับแอปพลิเคชันอื่น เราจะอธิบายถึงข้อมูลที่อาจถูกเข้าถึง วิธีการใช้งาน และความเสี่ยงที่อาจเกิดขึ้น พร้อมลิงก์ให้เรียนรู้วิธีป้องกันตนเอง
ขั้นตอนที่คุณทำได้เพื่อความปลอดภัย
เราเชื่อว่าทุกคนควรเข้าใจภัยคุกคามของ prompt injection เช่นเดียวกับไวรัสคอมพิวเตอร์ในยุคแรก เพื่อที่เราทุกคนจะสามารถใช้ประโยชน์จากเทคโนโลยีนี้ได้อย่างปลอดภัย
เมื่อเป็นไปได้ ให้คำสั่งที่ชัดเจนแก่ Agent
การให้คำสั่งที่กว้างเกินไป เช่น “ตรวจสอบอีเมลของฉันและดำเนินการตามที่จำเป็น” อาจทำให้เนื้อหาที่เป็นอันตรายหลอกลวงโมเดลได้ง่าย แม้ว่ามันจะถูกออกแบบมาให้ตรวจสอบกับคุณก่อนดำเนินการที่ละเอียดอ่อนก็ตาม
ศัพท์ที่ควรรู้
- Prompt injection – การฉีดคำสั่งเพื่อหลอก AI ให้ทำงานนอกเหนือจากที่ผู้ใช้ตั้งใจ
- Sandboxing – เทคนิคการจำกัดสภาพแวดล้อมเพื่อป้องกันไม่ให้ AI สร้างการเปลี่ยนแปลงที่เป็นอันตราย
- Bug bounty – โปรแกรมให้รางวัลทางการเงินแก่นักวิจัยที่ค้นพบช่องโหว่ด้านความปลอดภัย
- Agent – AI ที่ได้รับมอบหมายให้ทำงานเฉพาะอย่างตามคำสั่งของผู้ใช้
ที่มา: OpenAI