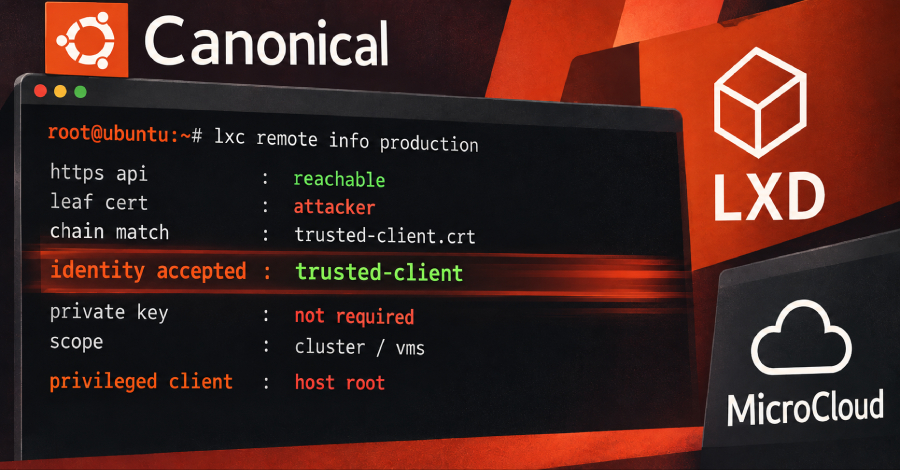
ช่องโหว่ร้ายแรงใน LXD และ MicroCloud ของ Canonical เปิดโอกาสให้ผู้โจมตีสามารถเข้าสู่ระบบในฐานะไคลเอ็นต์ที่เชื่อถือได้ แม้ว่าจะไม่มี private key ของไคลเอ็นต์นั้นก็ตาม
การโจมตีนี้ต้องอาศัยการเข้าถึง HTTPS API ของเป้าหมายผ่านเครือข่าย และต้องมี public certificate ของไคลเอ็นต์ที่ถูกปลอมแปลง
เมื่อเข้าสู่ระบบได้สำเร็จ ผู้โจมตีจะสามารถดำเนินการในฐานะไคลเอ็นต์นั้น ซึ่งจะทำให้สามารถเข้าถึงทั้งคลัสเตอร์และ Virtual Machines ต่างๆ ได้
หากบัญชีที่ถูกปลอมแปลงนั้น…
ศัพท์ที่ควรรู้
- LXD – เป็นซอฟต์แวร์ที่ใช้ในการจัดการและจำลองสภาพแวดล้อมคอนเทนเนอร์
- MicroCloud – เป็นแพลตฟอร์มที่ทำงานร่วมกับ LXD สำหรับการจัดการทรัพยากรแบบคลาวด์
- Private Key – คือกุญแจส่วนตัวที่ใช้ในการยืนยันตัวตนและเข้ารหัสข้อมูล ซึ่งผู้โจมตีไม่จำเป็นต้องมีในกรณีนี้
ที่มา: The Hacker News