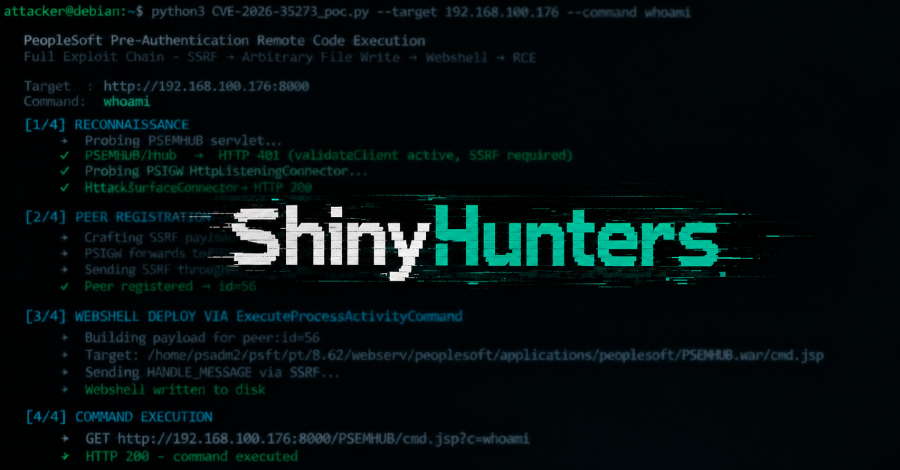
นักวิจัยที่รายงานเรื่องนี้เปิดเผยในสัปดาห์นี้ว่า ช่องโหว่ Oracle PeopleSoft ที่ ShinyHunters ใช้ประโยชน์มาตั้งแต่เดือนพฤษภาคมนั้น ไม่ใช่ข้อบกพร่องเพียงจุดเดียว แต่เป็นการรวมกันของสามจุดอ่อนที่เชื่อมโยงกัน
Oracle ได้ออกแพตช์สำหรับทั้งสามจุดภายใต้รหัสเดียวคือ CVE-2026-35273 ในเดือนมิถุนายน โดยรากฐานของปัญหานี้คือ Server-Side Request Forgery (SSRF) ที่สามารถเข้าถึงอินเทอร์เฟซการจัดการภายในได้ เนื่องจาก PeopleSoft เชื่อถือที่อยู่ loopback ของตนเอง
ศัพท์ที่ควรรู้
- ShinyHunters – กลุ่มผู้ค้นหาช่องโหว่ที่ใช้ประโยชน์จากจุดอ่อนนี้
- Oracle PeopleSoft – ซอฟต์แวร์องค์กรของ Oracle ที่มีช่องโหว่ถูกค้นพบ
- CVE-2026-35273 – รหัสเฉพาะที่ Oracle ใช้ระบุช่องโหว่ทั้งหมดนี้
- Server-Side Request Forgery (SSRF) – ช่องโหว่ที่ทำให้แอปพลิเคชันส่งคำขอไปยังเป้าหมายที่ผู้โจมตีเลือก
- Loopback address – ที่อยู่ภายในของเซิร์ฟเวอร์ที่ถูกเชื่อถือโดยตัวซอฟต์แวร์เอง
ที่มา: The Hacker News