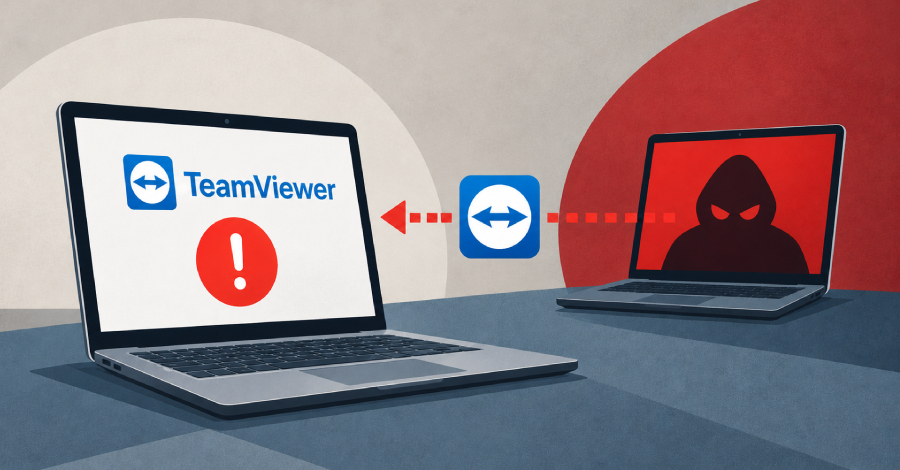
TeamViewer ได้ทำการแก้ไขช่องโหว่ที่เคยมีอยู่ ซึ่งทำให้เครื่องที่ถูกควบคุมในเซสชันระยะไกลสามารถโจมตีคอมพิวเตอร์ที่ใช้เชื่อมต่อและควบคุมมันได้
ในเซสชัน TeamViewer นั้น คอมพิวเตอร์ที่เชื่อมต่อและเข้าควบคุมคือ ‘viewer’ ส่วนเครื่องที่ถูกควบคุมคือ ‘host’ หาก host ถูกโจมตีหรือมีมัลแวร์ อาจใช้ช่องโหว่นี้ทำให้ TeamViewer ของ viewer ขัดข้อง และขึ้นอยู่กับแพลตฟอร์ม อาจเกิดการรันโค้ดด้วยซ้ำ
ศัพท์ที่ควรรู้
- TeamViewer – คือซอฟต์แวร์ที่ใช้ในการเชื่อมต่อและควบคุมคอมพิวเตอร์จากระยะไกล
- Viewer – คือคอมพิวเตอร์ที่ใช้ในการเชื่อมต่อและเข้าควบคุมเครื่องระยะไกล
- Host – คือเครื่องคอมพิวเตอร์ที่ถูกควบคุมในเซสชันระยะไกล
ที่มา: The Hacker News