
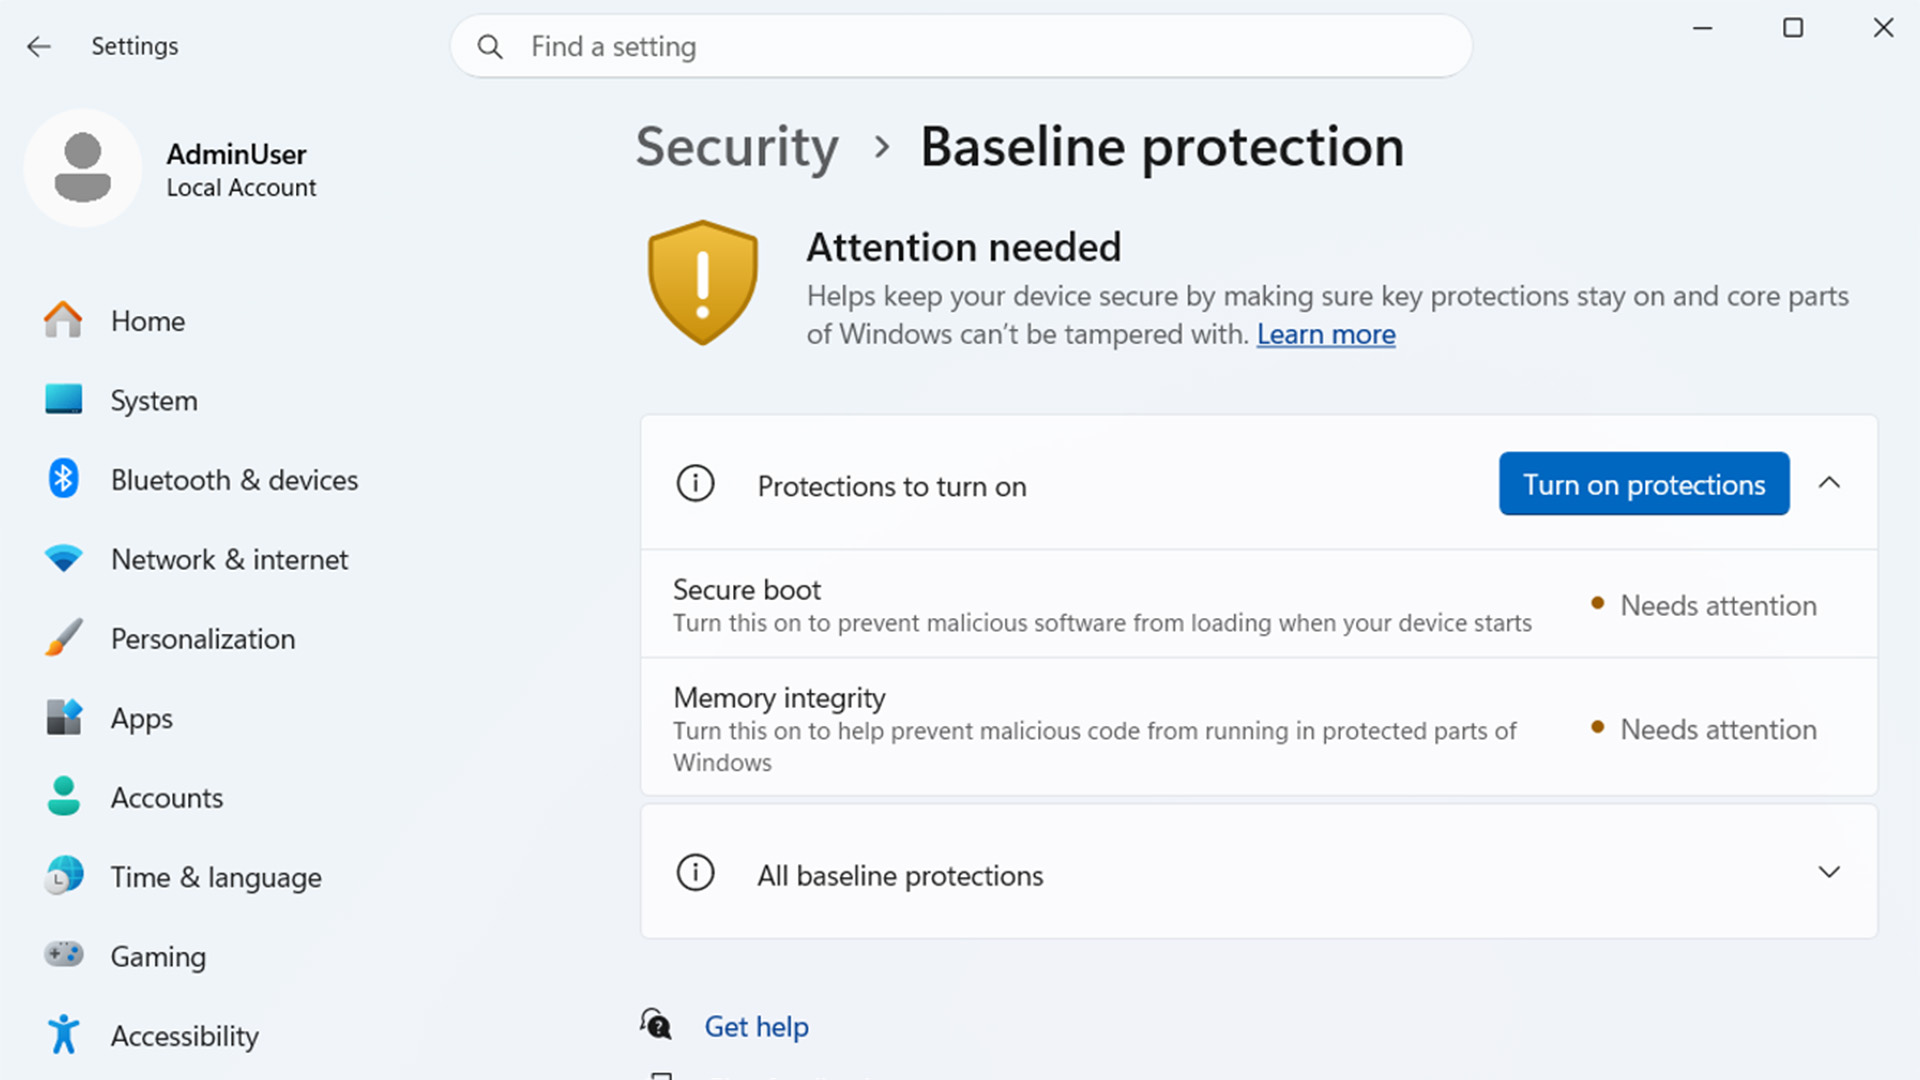
Microsoft กำลังรวมฟีเจอร์ความปลอดภัยด้านฮาร์ดแวร์ของ Windows 11 ที่ปัจจุบันกระจายอยู่ราว 8 จุด ทั้ง Trusted Platform Module (TPM), Memory Integrity, Kernel debugger protection, Secure Boot, ความปลอดภัยของไดรเวอร์ และอื่น ๆ ไว้ในแผงควบคุมเดียวในหน้าตั้งค่าความปลอดภัยของ Windows เริ่มตั้งแต่ปี 2027 โดยผู้ใช้จะเห็นสถานะอุปกรณ์แบบผ่านหรือไม่ผ่านเพียงค่าเดียว และอัปเดตสิ่งที่จำเป็นได้จากที่เดียว
โฆษก Microsoft ระบุกับ CNET ว่า baseline protection ยังอยู่ในขั้นพรีวิว และบริษัทจะพัฒนาต่อโดยอิงจากความคิดเห็นของลูกค้า พันธมิตร และนักพัฒนา
ข่าวดี
Microsoft มีพันธมิตรซอฟต์แวร์เริ่มต้น 11 ราย เช่น Adobe, 1Password, Blizzard และ Epic Games ซึ่งจะผสานการรองรับเพื่อระบุความเสี่ยงได้เร็วขึ้น รวมถึงตรวจจับซอฟต์แวร์ปลอมและมัลแวร์ Michael Draper รองประธาน Global Consumer Trust ของ Adobe กล่าวว่าสัญญาณความปลอดภัยที่เป็นมาตรฐานเดียวกันช่วยให้แอปและองค์กรมีพื้นฐานร่วมกัน
ข่าวร้าย
ผู้ใช้จำนวนมากปิดการตั้งค่าความปลอดภัยบางอย่างโดยเจตนา เพื่อ dual-boot Linux, ติดตั้งไดรเวอร์ฮาร์ดแวร์ที่กำหนดเอง หรือเพิ่มประสิทธิภาพเกมด้วยการปิด Virtualization-Based Security (VBS) ซึ่งทำให้เฟรมเรตลดลงและเกิดภาพเพี้ยน ขณะเดียวกันเกมเมอร์ที่ปรับแต่ง UEFI BIOS ก็อาจได้รับผลกระทบจากการรวมศูนย์ครั้งนี้
ศัพท์ที่ควรรู้
- TPM (Trusted Platform Module) – ชิปความปลอดภัยบนเมนบอร์ดที่ใช้เก็บกุญแจเข้ารหัสและยืนยันตัวตนของอุปกรณ์
- Secure Boot – กลไกที่ตรวจสอบว่าซอฟต์แวร์ที่โหลดตอนเปิดเครื่องไม่ถูกแก้ไข เพื่อกันการฝังมัลแวร์ระหว่างบูต
- Memory Integrity – ฟีเจอร์ที่ป้องกันไม่ให้โปรแกรมแปลกปลอมแก้ไขข้อมูลในหน่วยความจำของระบบ
- Virtualization-Based Security (VBS) – การแยกส่วนสำคัญของระบบไปทำงานในสภาพแวดล้อมเสมือนเพื่อความปลอดภัย แต่แลกมาด้วยประสิทธิภาพที่ลดลง
- dual-boot – การติดตั้งระบบปฏิบัติการสองตัวไว้ในเครื่องเดียวแล้วเลือกตอนเปิดเครื่อง เช่น Windows คู่กับ Linux
ที่มา: CNET