
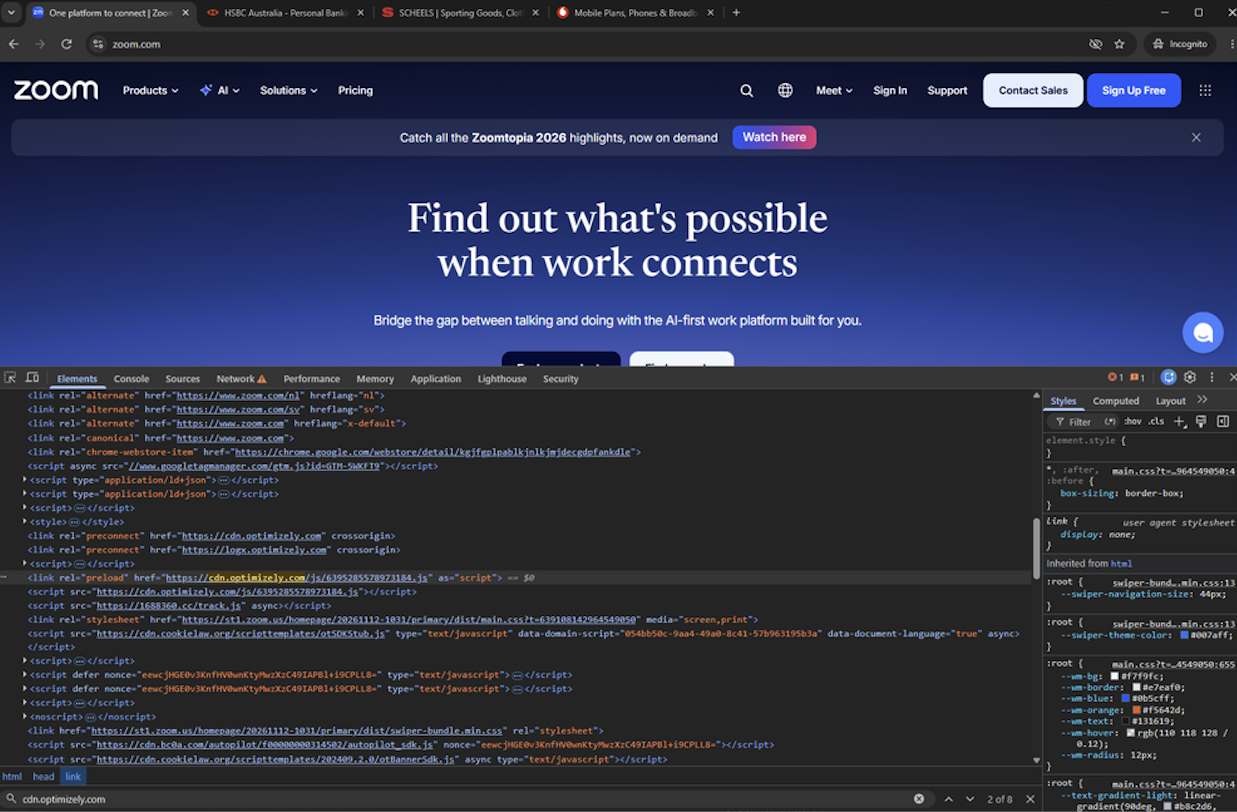
ผู้เชี่ยวชาญระบุว่าการโจมตีนี้เกิดขึ้นเนื่องจากเว็บไซต์ยอดนิยมจำนวนมากไม่ได้บังคับใช้มาตรการรักษาความปลอดภัยที่เข้มงวดต่อเนื้อหาจากบุคคลที่สาม ทำให้การโจมตีสามารถเกิดขึ้นได้อย่างเงียบเชียบ
ตามที่ Scott Helme จาก URI researcher รายงานนั้น เพย์โหลดที่ส่งผ่าน JavaScript อันตรายนี้ถูกสร้างขึ้นใหม่ถึง 26 ครั้งในหนึ่งวัน โดยติดตั้งชุดมัลแวร์อเนกประสงค์ที่สามารถขโมยข้อมูลบัตรชำระเงิน คุกกี้ และภาพหน้าจอ รวมถึงเปลี่ยนที่อยู่การชำระเงินสกุลเงินดิจิทัลให้เป็นของผู้โจมตี
Edwards เสริมว่า Optimizely เป็นผู้ให้บริการที่มักเก็บข้อมูลนอกเหนือจากกระบวนการยินยอม และโค้ด JavaScript ของพวกเขามักถูกฝังไว้ใกล้ส่วนบนสุดของหน้า เพื่อให้มั่นใจว่าเป็นหนึ่งในสิ่งที่เรนเดอร์เป็นอันดับแรก ซึ่งทำให้การโจมตีแบบ Supply Chain นี้ไม่จำเป็นต้องมีการคลิกหรือการยินยอมใดๆ เพื่อกระตุ้นการทำงาน
อย่างไรก็ตาม Edwards ชี้ว่าเว็บไซต์ส่วนใหญ่ ยกเว้นแพลตฟอร์มอีคอมเมิร์ซ โซเชียลมีเดีย และการเงินขนาดใหญ่ มักไม่ได้ใช้ CSP หรือหากใช้ก็จะตั้งค่าไว้แบบเปิดกว้างเกินไปเพื่อวัตถุประสงค์ทางการตลาด
ศัพท์ที่ควรรู้
- Optimizely – บริษัทที่ช่วยให้เว็บไซต์ปรับแต่งประสบการณ์ผู้ใช้และทดสอบฟีเจอร์ใหม่ๆ
- Payload – ส่วนประกอบของโค้ดอันตรายที่ถูกส่งไปโจมตีเป้าหมาย
- A/B testing – กระบวนการทดสอบสองรูปแบบ (A และ B) เพื่อดูว่าแบบใดทำงานได้ดีกว่า
- CSP – Content Security Policy คือนโยบายด้านความปลอดภัยของเนื้อหาที่ช่วยควบคุมแหล่งที่มาของเนื้อหาที่โหลดเข้าสู่เว็บไซต์
ที่มา: krebsonsecurity.com