
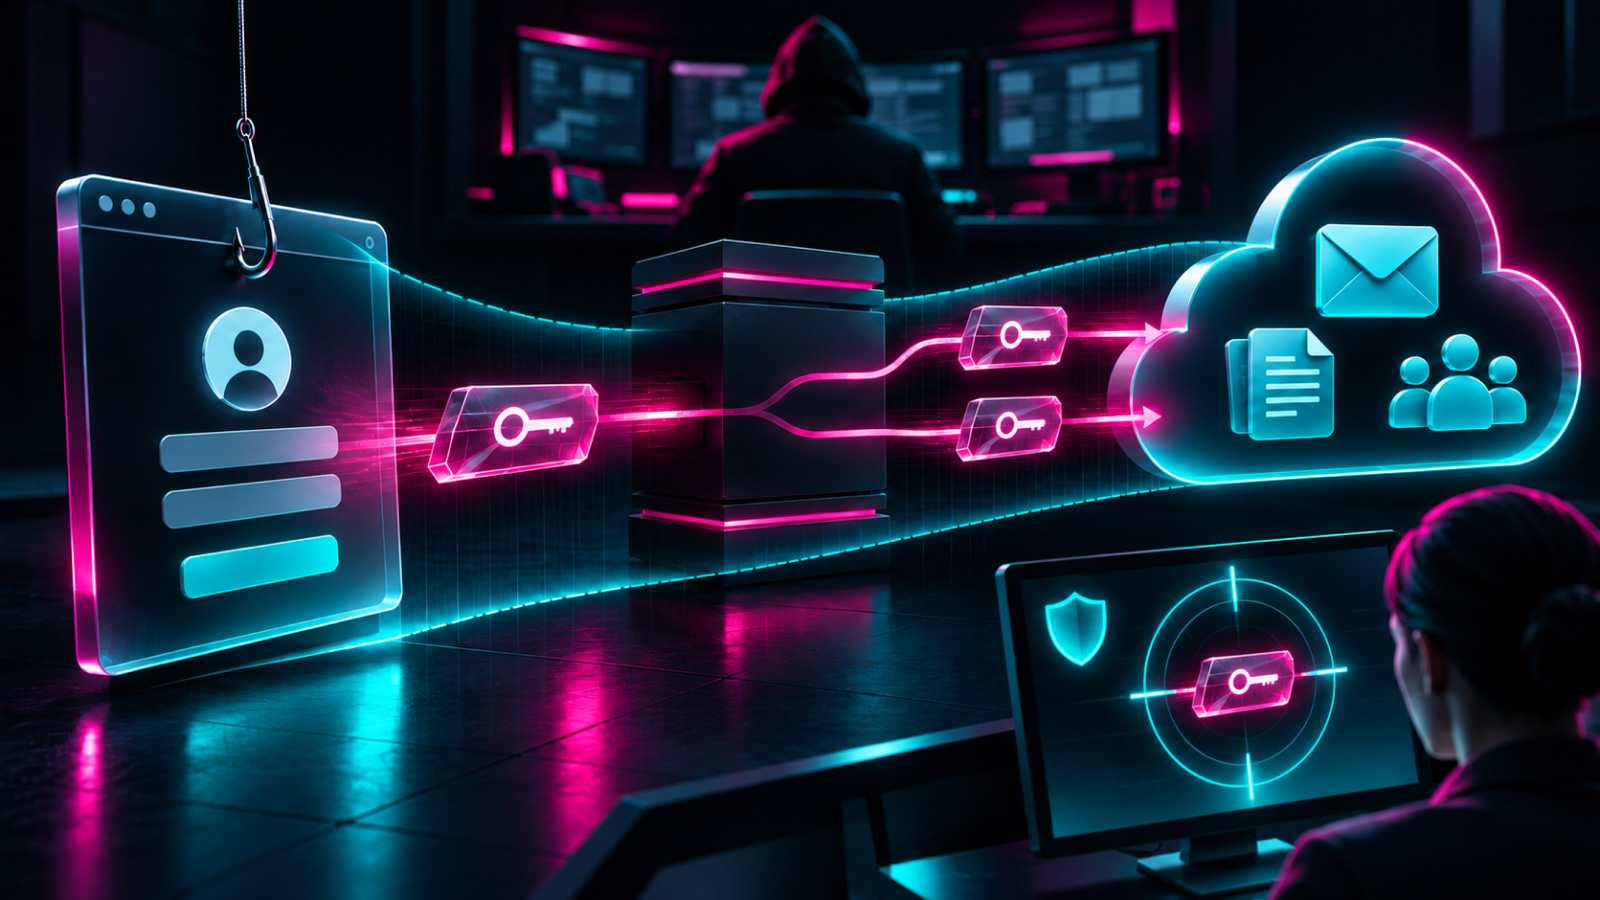
การขโมยข้อมูลประจำตัวทำได้ง่ายกว่าที่เคย ด้วยชุดเครื่องมือฟิชชิ่งที่ช่วยให้ผู้โจมตีมีทุกอย่างที่ต้องการในอินเทอร์เฟซเดียว บางชุดมีแดชบอร์ดสำหรับผู้ดูแลและบริการสนับสนุนตลอด 24 ชั่วโมง ซึ่งออกแบบมาเพื่อขโมย session token ของ Microsoft 365 โดยเฉพาะ
การโจมตีเหล่านี้เผยให้เห็นถึงข้อจำกัดของ MFA เนื่องจากผู้โจมตีสามารถส่งต่อกระบวนการยืนยันตัวตนได้แบบเรียลไทม์ ไม่ว่าจะผ่านหน้าเข้าสู่ระบบปลอม หรือการดักจับการแลกเปลี่ยนภายในแอปพลิเคชันจริง เมื่อผู้โจมตีได้ sign-in token มาแล้ว ชุดเครื่องมือฟิชชิ่งอย่าง Kali365 สามารถนำไปเล่นซ้ำในเซสชันที่ใช้งานอยู่เพื่อเข้าถึงทรัพยากรคลาวด์และอีเมลของเหยื่อได้ทันที
ในต้นปี 2026 Huntress พบ EvilTokens ในแคมเปญฟิชชิ่งแบบ device code ซึ่งใช้ Railway Platform-as-a-Service (PaaS) เป็นเอนจิ้นในการเก็บและเล่นซ้ำโทเค็น ต่อมาการร่วมมือระหว่าง Microsoft’s Digital Crimes Unit และ FBI นำไปสู่การจับกุมผู้ดำเนินการรายหนึ่ง ส่วน Kali365 นั้นรวมบริการ Phishing as a Service (PhaaS) ไว้ในคอนโทรลเพนเดียว ทำให้สามารถจับโทเค็นผ่าน device code flows และ reverse-proxy lures เพื่อรักษาการเข้าถึงและขยายกิจกรรมด้วย AI ในตัว
ศัพท์ที่ควรรู้
- Phishing Kits – ชุดเครื่องมือที่ผู้โจมตีใช้ในการหลอกลวงและขโมยข้อมูลจากเหยื่อ
- Session Tokens – โทเค็นที่ใช้ยืนยันว่าผู้ใช้ได้เข้าสู่ระบบและได้รับอนุญาตให้ใช้งานเซสชันนั้นๆ
- MFA – Multi-Factor Authentication คือการยืนยันตัวตนหลายชั้น ซึ่งการโจมตีนี้แสดงให้เห็นถึงจุดอ่อนของมัน
- Huntress State of Phishing report – รายงานที่รวบรวมแนวโน้มการโจมตีแบบฟิชชิ่งที่เกิดขึ้นในช่วงปีที่ผ่านมา
- PaaS – Platform-as-a-Service คือแพลตฟอร์มที่ถูกใช้เป็นบริการในการรวบรวมและเล่นซ้ำโทเค็น
ที่มา: bleepingcomputer.com