
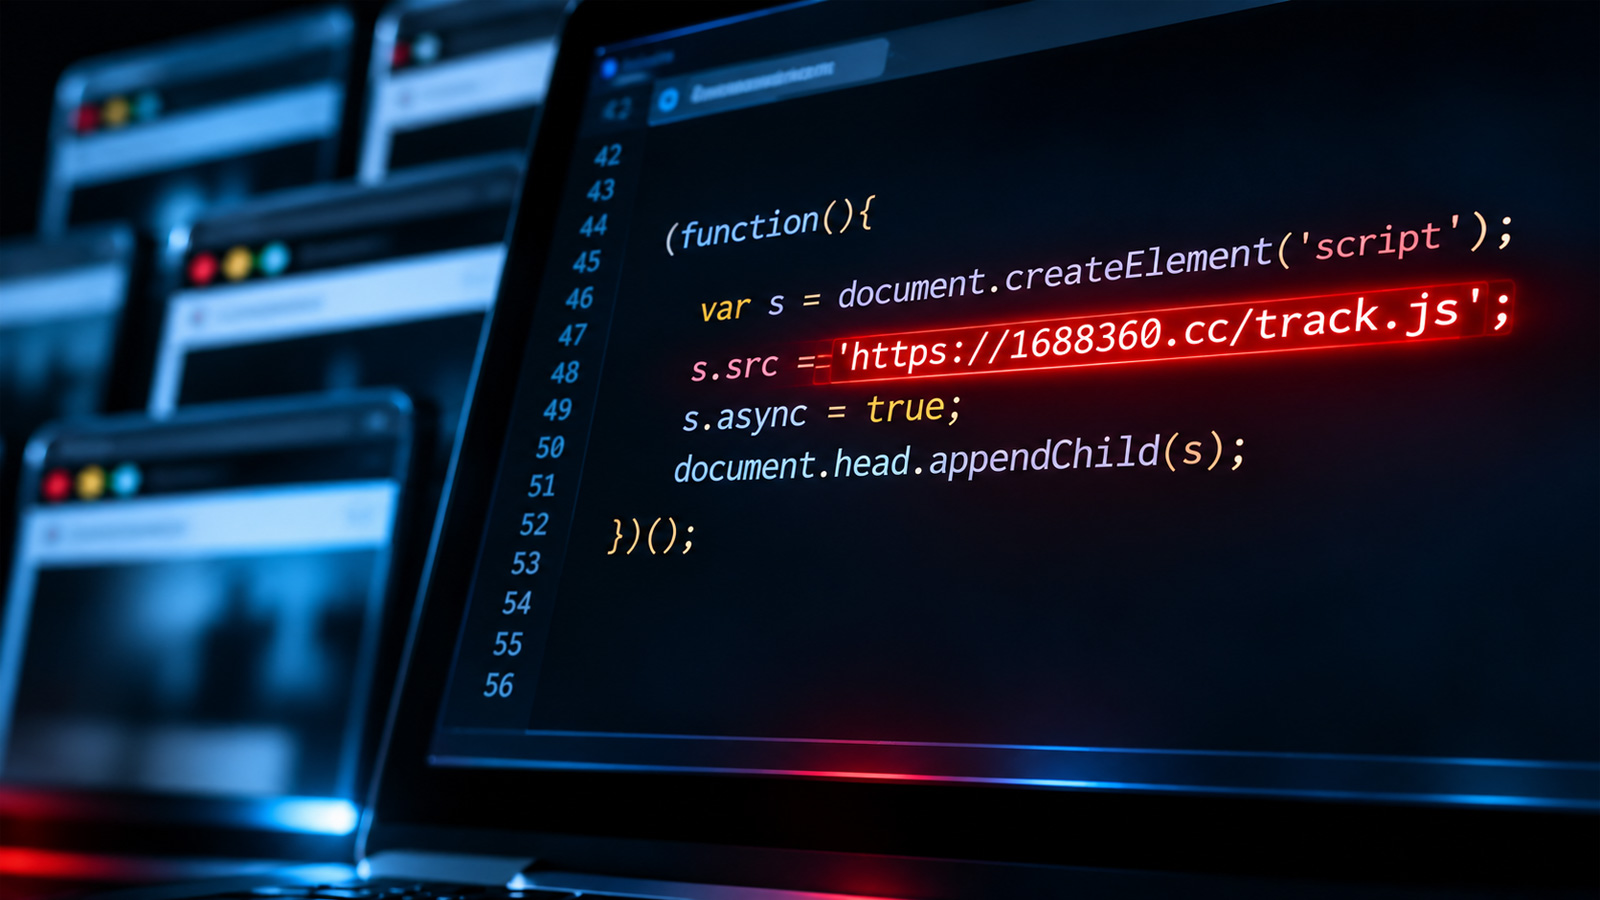
การโจมตีแบบ Supply Chain ที่มุ่งเป้าไปที่ Optimizely ทำให้โค้ด JavaScript ที่เป็นอันตรายถูกโหลดบนเว็บไซต์ยอดนิยมหลายแห่ง รวมถึง Zoom, CNN, Fox News, BBC, Salesforce และ GitLab ทำให้ผู้เข้าชมตกอยู่ในความเสี่ยงจากการถูกขโมยข้อมูลทางการเงินและช่องโหว่ของอุปกรณ์ iOS
นักวิจัยด้านความปลอดภัย Scott Helme รายงานว่าทีมของเขาตรวจพบไฟล์ JavaScript ที่ติดเชื้อของ Optimizely จำนวน 188 ไฟล์ จาก 178 องค์กร หลังจากวิเคราะห์สคริปต์ 1,611 ไฟล์ และ BleepingComputer ได้ยืนยันว่าสคริปต์อันตรายนี้ถูกโหลดหรือพยายามโหลดบนเว็บไซต์ที่ได้รับผลกระทบหลายแห่ง เช่น Zoom, KLM, GitLab, BBC, Scheels, CNN, American Girl, ManageBuilding, Smartsheet, Stamps.com และ Salesforce
โค้ดที่ถูกฉีดเข้ามานี้ใช้วิธีการหลายอย่างในการโหลด Payload โดยบางไฟล์อ้างถึง URL อันตรายโดยตรง ขณะที่บางไฟล์ใช้ Base64 encoding และฟังก์ชัน atob() ของ JavaScript เพื่อถอดรหัส URL สำหรับการขูดรีดข้อมูลบัตรชำระเงิน
การสืบสวนพบว่าการฉีดสคริปต์ Optimizely ครั้งแรกถูกสังเกตเห็นเมื่อเช้ามืดของวันที่ 16 พฤศจิกายน แม้จะยังไม่ชัดเจนว่าช่องโหว่นี้มีอยู่มานานแค่ไหน หรือมีผู้เข้าชมเว็บไซต์ถูกเปิดเผยต่อมัลแวร์นานเท่าใดก็ตาม
ผู้ใช้ iPhone และ iPad ที่เข้าชมเว็บไซต์ที่ได้รับผลกระทบควรตรวจสอบให้แน่ใจว่าอุปกรณ์ของตนได้รับการอัปเดตเป็น iOS หรือ iPadOS เวอร์ชันล่าสุด เนื่องจากมีการโจมตีที่เจาะช่องโหว่ในเวอร์ชันเก่าด้วย
ศัพท์ที่ควรรู้
- Supply chain attack – การโจมตีที่มุ่งเป้าไปที่ซัพพลายเชนของซอฟต์แวร์ ทำให้ผู้โจมตีสามารถแทรกโค้ดอันตรายผ่านผู้ให้บริการที่น่าเชื่อถือ
- Optimizely – คือแพลตฟอร์มที่ถูกโจมตี ทำให้โค้ดอันตรายถูกฝังในไฟล์ JavaScript ที่ให้บริการแก่เว็บไซต์ต่างๆ
- JavaScript – ภาษาโปรแกรมที่ถูกใช้ในการทำให้เว็บไซต์มีการโต้ตอบ และในกรณีนี้ถูกใช้เป็นพาหะในการส่งมัลแวร์
- Base64 encoding – วิธีการเข้ารหัสข้อมูลที่แปลงข้อมูลให้อยู่ในรูปแบบที่ปลอดภัยสำหรับการส่งผ่าน ซึ่งในที่นี้ใช้ในการซ่อน URL อันตราย
- Payload – ส่วนของโค้ดอันตรายที่ถูกส่งผ่านการโจมตี ซึ่งในที่นี้คือสคริปต์ที่ขโมยข้อมูล
ที่มา: bleepingcomputer.com