
เดือนตุลาคม ปี 2026 อาจเป็นเดือนที่ถูกจดจำในฐานะจุดเปลี่ยนสำคัญสำหรับนักพัฒนาซอฟต์แวร์และทีมรักษาความปลอดภัยแอปพลิเคชัน การเปิดเผยของ Pillar เกี่ยวกับ Model Context Protocol (MCP) แสดงให้เห็นว่าเซิร์ฟเวอร์ที่เป็นอันตรายสามารถสั่งการเครื่อง Windows หรือ WSL ของนักพัฒนาได้ระหว่างการยืนยันตัวตน
ในเดือนเดียวกัน การค้นพบช่องโหว่ PHP2Shell สองจุด ซึ่งเป็นบั๊กการรันโค้ดจากระยะไกลใน PHP runtime โดยอาศัยโมเดลของ OpenAI ได้สร้างความเร่งด่วนใหม่ในการรักษาความปลอดภัยของโค้ดเก่าทั่วอินเทอร์เน็ต
Microsoft เปิดเผยว่า Agent สามารถเปลี่ยนจากการค้นหาข้อมูลรับรองที่เปิดเผยใน GitHub ไปสู่การขโมยข้อมูลใน Azure Key Vault ได้ภายในห้านาที โดย Agent เหล่านี้ดำเนินการลาดตระเวน การโจมตี และการขโมยข้อมูลพร้อมกัน ทำให้การปฏิบัติการที่ซับซ้อนเข้าถึงได้ง่ายขึ้นมาก
การวิเคราะห์ล่าสุดของ Tomasz Tunguz ประมาณการว่าการโจมตีด้วยเวิร์กโหลด 100 ล้านโทเค็นโดยใช้โมเดลราคาถูกอย่าง GLM-5.3 มีต้นทุนเพียงประมาณ 90.20 เหรียญสหรัฐ ซึ่งแสดงให้เห็นว่าผู้โจมตีสามารถมุ่งเป้าไปที่โค้ดเบสใดๆ ได้อย่างง่ายดาย โดยต้นทุนลดลงจากหลายพันเหรียญเหลือต่ำกว่าร้อยเหรียญ
แนวทางใหม่ในการรักษาความปลอดภัยโค้ดของคุณ
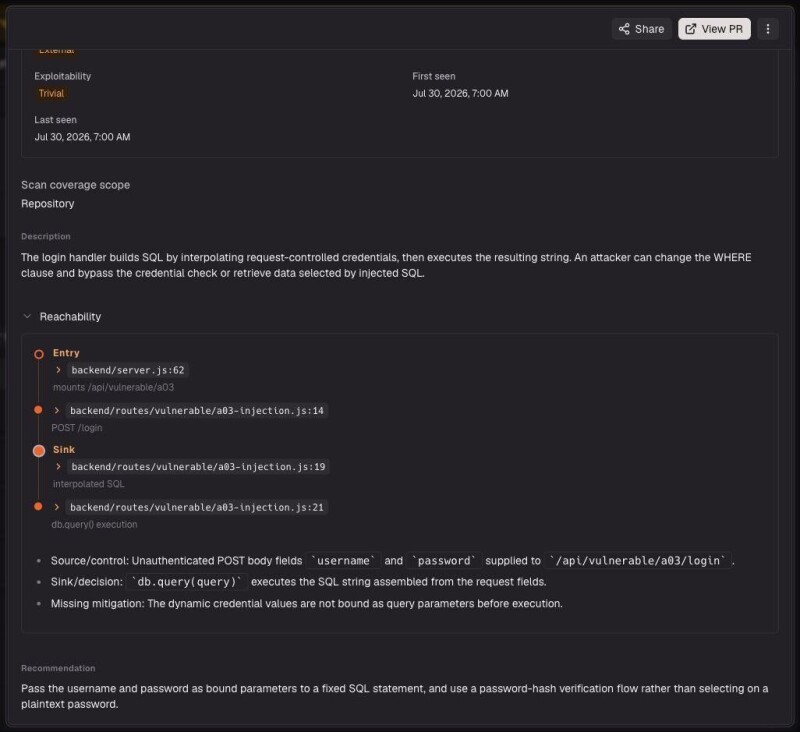
CodeRabbit Secure ใช้ Semantic Analysis เพื่อทำความเข้าใจโค้ดเบสของคุณและให้เหตุผลเกี่ยวกับมันในแบบที่วิศวกรความปลอดภัยจะทำ โดยการติดตามคำขอและตรวจสอบว่ามีการบังคับใช้สิทธิ์และกฎทางธุรกิจหรือไม่
ตรวจสอบโค้ดเมื่อมีการพัฒนาและตรวจสอบข้อค้นพบขณะรันไทม์
สำหรับข้อค้นพบ Deep Scan ที่มีสิทธิ์ใช้งานบน GitHub Cloud กับ CodeRabbit Cloud การตรวจสอบขณะรันไทม์จะสร้างคู่มือการจำลองและสามารถรันในสภาพแวดล้อมที่แยกออกมาเพื่อยืนยันว่าถึงเส้นทางที่มีช่องโหว่หรือไม่
สิ่งที่โครงการมูลค่าล้านดอลลาร์ได้เปิดเผย
เมื่อ Agent สร้างโค้ดมากขึ้นและผู้โจมตีมีความสามารถมากขึ้น การตรวจสอบโดยใช้ Semantic Analysis จำเป็นต้องเป็นส่วนหนึ่งของการสร้างและบำรุงรักษาซอฟต์แวร์อย่างสม่ำเสมอ ควบคู่ไปกับการตรวจสอบความปลอดภัยที่มีอยู่เดิม
ศัพท์ที่ควรรู้
- Model Context Protocol (MCP) – โปรโตคอลที่ใช้ในการสื่อสารระหว่างโมเดล ซึ่งถูกใช้เป็นช่องทางในการโจมตีในกรณีนี้
- Semantic Analysis – การวิเคราะห์เชิงความหมาย คือการที่ระบบเข้าใจความหมายของโค้ด ไม่ใช่แค่ไวยากรณ์ เพื่อหาจุดอ่อน
- Agent – โปรแกรมอัตโนมัติที่สามารถทำงานหลายอย่าง เช่น การลาดตระเวน การโจมตี และการขโมยข้อมูลได้พร้อมกัน
- Zero-day vulnerability – ช่องโหว่ที่ยังไม่มีแพตช์หรือการป้องกันจากผู้พัฒนาซอฟต์แวร์
ที่มา: The Register