
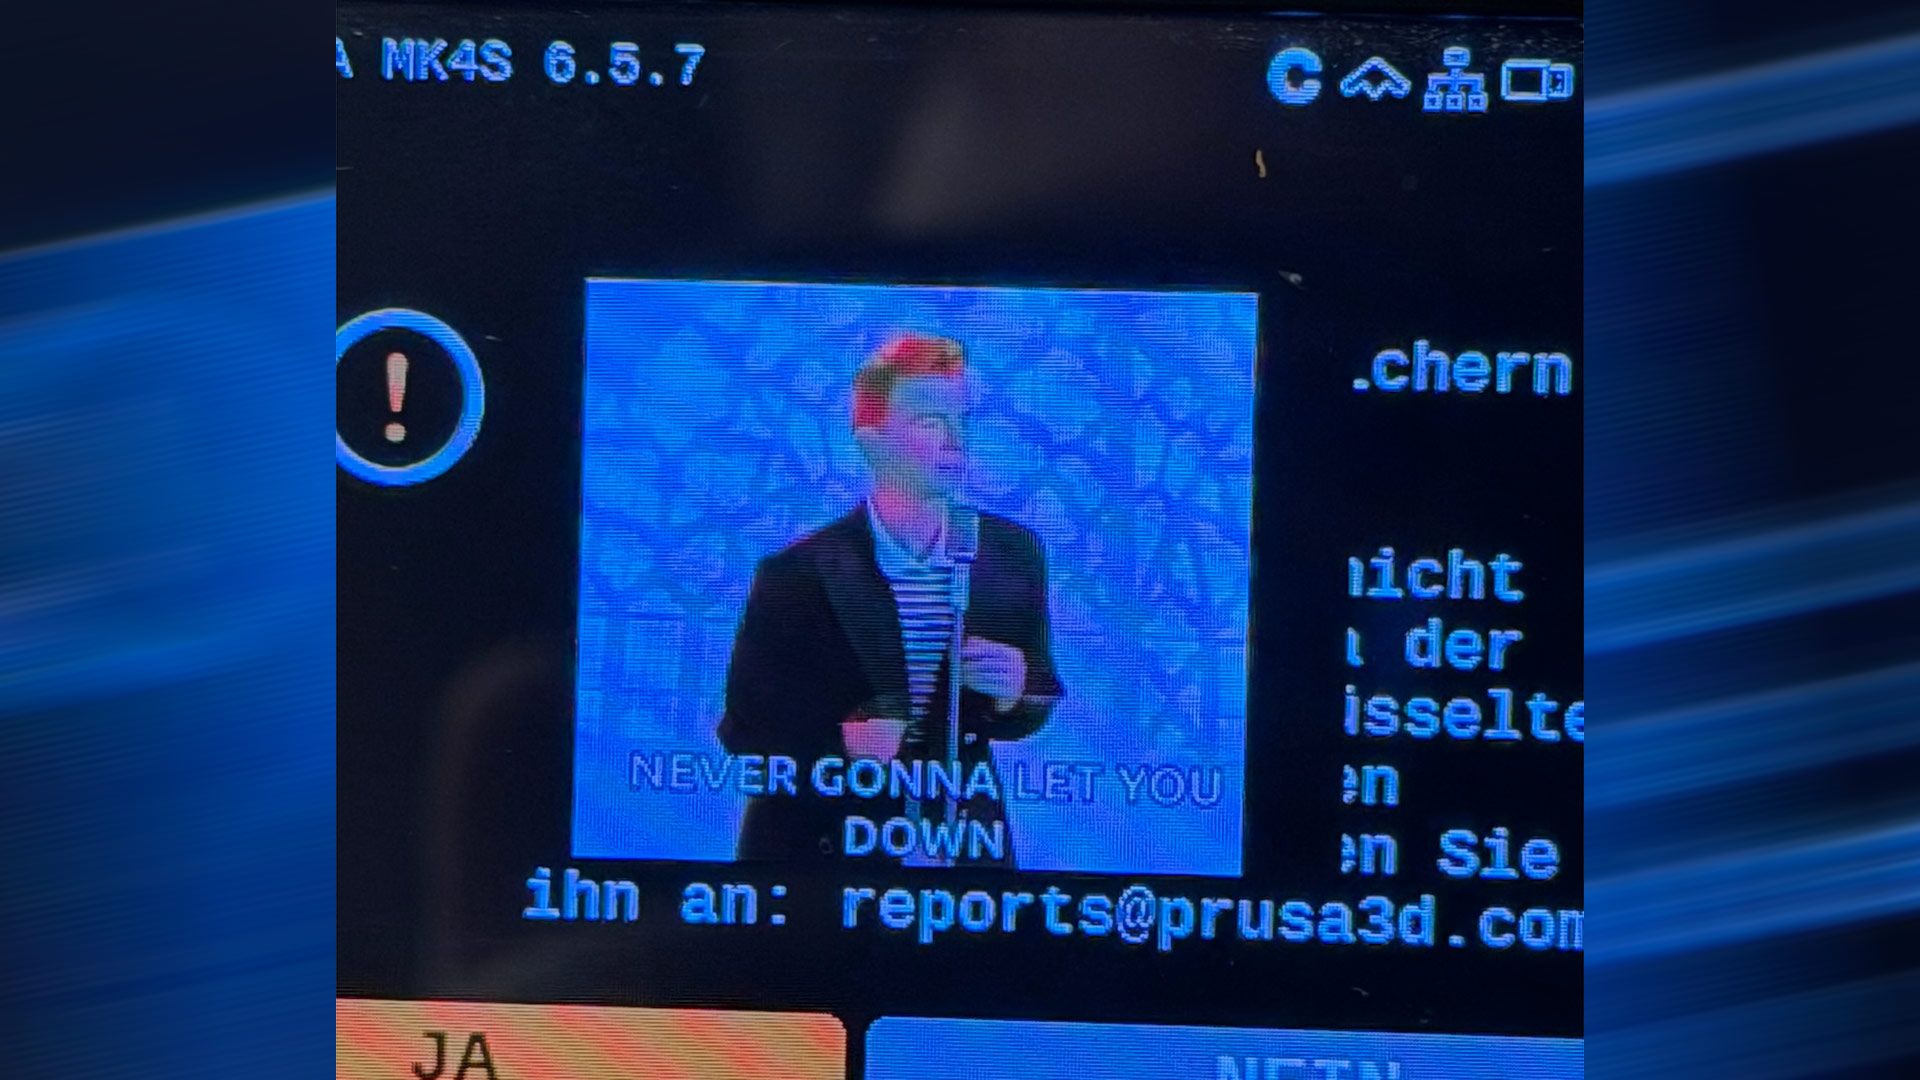
Yannick Dixken วิศวกรซอฟต์แวร์ ได้ใช้เวลาหนึ่งสัปดาห์ในการทดสอบเครื่องพิมพ์ 3 มิติ Prusa MK4S ของเขา และสามารถผลิตวิดีโอสาธิตการควบคุมเครื่องพิมพ์ผ่านการโจมตีด้วย Remote Code Execution (RCE) ได้สำเร็จ
Dixken ได้แบ่งปันวิดีโอและข้อค้นพบของเขา ซึ่งระบุถึงข้อบกพร่องรายบุคคลประมาณ 23 จุด กับ Prusa และเผยแพร่บล็อก Never gonna print you up! อย่างละเอียด
ปัจจุบันช่องโหว่ทั้งหมดได้รับการแก้ไขแล้วในเฟิร์มแวร์ Buddy เวอร์ชันที่มากกว่า 7.0.0
ศัพท์ที่ควรรู้
- Prusa MK4S – คือเครื่องพิมพ์ 3 มิติที่ถูกทดสอบและพบช่องโหว่
- Remote Code Execution (RCE) – เป็นช่องโหว่ที่ทำให้ผู้โจมตีสามารถรันโค้ดจากระยะไกลได้
- เฟิร์มแวร์ Buddy – คือซอฟต์แวร์ควบคุมของเครื่องพิมพ์ Prusa ที่ถูกทดสอบ
ที่มา: Tom’s Hardware