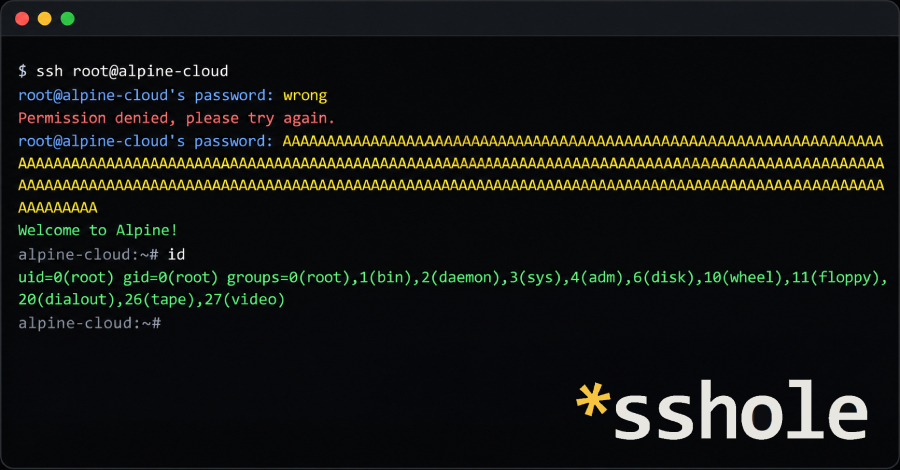
ช่องโหว่ดังกล่าวเกิดขึ้นบนเซิร์ฟเวอร์ Alpine Linux บางตัวที่ใช้แพ็กเกจ openssh-server มาตรฐาน ทำให้ผู้โจมตีสามารถเข้าสู่ระบบบัญชีที่ไม่มีรหัสผ่าน เช่น บัญชีที่ใช้เฉพาะ SSH key ได้
การโจมตีนี้ต้องอาศัยการเข้าถึงเครือข่ายไปยังเซิร์ฟเวอร์, ชื่อบัญชี และรหัสผ่านที่มีความยาวระหว่าง 257 ถึง 1,024 ไบต์
OpenSSH ประเมินว่าช่องโหว่นี้มีความสำคัญระดับวิกฤต และได้ปล่อยเวอร์ชัน 10.6p2 เพื่อป้องกันปัญหานี้แล้ว ขณะที่ Alpine ได้เผยแพร่แพ็กเกจที่ได้รับการแก้ไขสำหรับทุกกรณี
ศัพท์ที่ควรรู้
- OpenSSH – เป็นซอฟต์แวร์ที่ใช้ในการจัดการการเชื่อมต่อแบบปลอดภัยผ่าน SSH
- Alpine Linux – เป็นระบบปฏิบัติการเซิร์ฟเวอร์ที่ถูกโจมตีในกรณีนี้
- SSH key-only accounts – บัญชีผู้ใช้ที่อนุญาตให้เข้าสู่ระบบด้วยกุญแจเข้ารหัสเท่านั้น ไม่ต้องใช้รหัสผ่าน
- Critical flaw – ช่องโหว่ที่มีความรุนแรงสูงมาก ซึ่งอาจนำไปสู่การถูกเจาะระบบได้ง่าย
ที่มา: The Hacker News