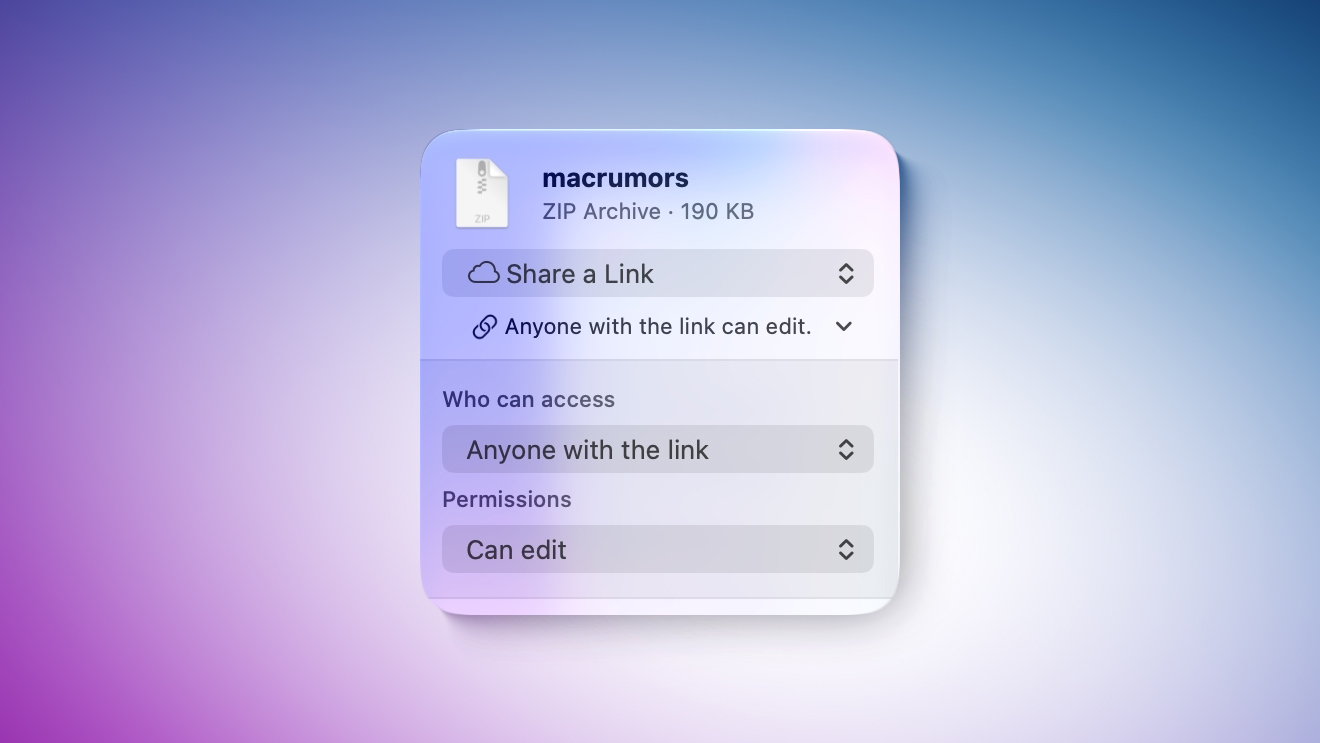
ในอัปเดต iOS 27.3, iPadOS 27.3, macOS 27.3 และ visionOS 27.3 เป็นต้นไป Apple จะเริ่มตรวจสอบลิงก์ iCloud ที่เปิดเผยต่อสาธารณะว่ามีเนื้อหาที่เป็นอันตรายหรือไม่
สำหรับภาพใน iCloud Photos และไฟล์ใน iCloud Drive ที่แชร์โดยใช้ตัวเลือก “Anyone with the link” เนื้อหาเหล่านั้นจะถูกทำให้ Apple สามารถเข้าถึงเพื่อทำการตรวจสอบได้ แม้จะไม่ได้ระบุว่าเนื้อหาอันตรายนั้นคืออะไร แต่การกล่าวถึงการทำงานร่วมกับหน่วยงานบังคับใช้กฎหมายบ่งชี้ว่าอาจรวมถึงมัลแวร์ ไฟล์ที่เป็นอันตราย หรือ CSAM
หากพบเนื้อหาที่เป็นอันตราย Apple สงวนสิทธิ์ในการย้าย ปฏิเสธ แก้ไข ลบ หรือลบเนื้อหานั้น และอาจดำเนินการกับบัญชี Apple ของผู้ใช้ รวมถึงการระงับบัญชี หรือการให้หน่วยงานบังคับใช้กฎหมายเข้ามาเกี่ยวข้อง
Apple ระบุว่าเนื้อหาใดๆ ที่เปิดให้สาธารณะเข้าถึง จะไม่ได้รับการเข้ารหัสแบบ end-to-end อีกต่อไป แม้จะเปิดใช้งาน Advanced Data Protection ก็ตาม
ปัจจุบัน iOS 27.3 และระบบปฏิบัติการที่เกี่ยวข้องเปิดให้ผู้พัฒนาทดสอบเบต้า และคาดว่าจะวางจำหน่ายสู่สาธารณะในเดือนธันวาคม
ศัพท์ที่ควรรู้
- iCloud Photos – บริการจัดเก็บและซิงค์ภาพถ่ายบนคลาวด์ของ Apple
- iCloud Drive – บริการจัดเก็บและแชร์ไฟล์บนคลาวด์ของ Apple
- Anyone with the link – ตัวเลือกการแชร์ที่อนุญาตให้ใครก็ตามที่มีลิงก์สามารถเข้าถึงเนื้อหาได้
- Advanced Data Protection – คุณสมบัติการรักษาความปลอดภัยที่ให้การเข้ารหัสข้อมูลขั้นสูงของ Apple
ที่มา: MacRumors