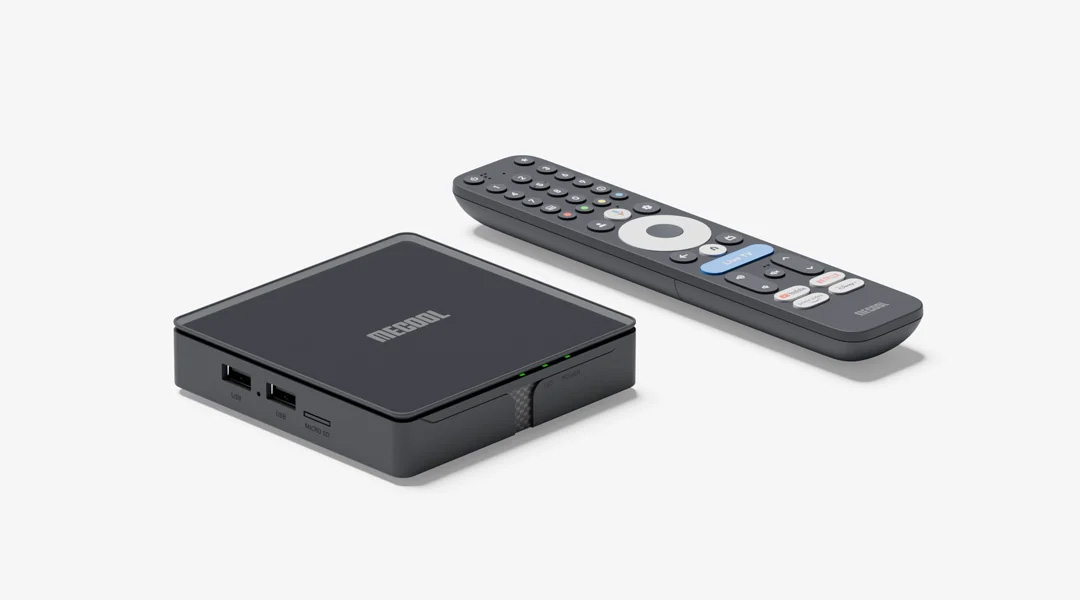
Google Threat Intelligence Group เปิดเผยว่าตนได้ยุติเครือข่ายบอทขนาดใหญ่ที่ชื่อว่า x.cpe ซึ่งในจุดสูงสุดนั้นทำงานอยู่บนอุปกรณ์ Android TV มากกว่า 1.3 ล้านเครื่อง และที่น่าแปลกคืออุปกรณ์เหล่านี้เป็นกล่องที่ได้รับการรับรองจาก Google ด้วย
Google ระบุว่ากระบวนการคัดกรองของตนพลาดมัลแวร์นี้ไป เนื่องจาก Videostrong Technology ซึ่งตั้งอยู่ในเซินเจิ้น ได้ใช้เทคนิคการทำให้โค้ดอ่านยาก (obfuscation techniques) ในการซ่อนตัว
เครือข่าย x.cpe นี้ได้วิวัฒนาการอย่างรวดเร็วจากโปรแกรมติดตั้งแบบขั้นตอนเดียว ไปเป็นแพลตฟอร์มมัลแวร์แบบโมดูลาร์สามขั้นตอน และยังมีการขายการเข้าถึงให้กับบุคคลที่สามอีกด้วย
กล่องของ Videostrong ซึ่งส่วนใหญ่จำหน่ายภายใต้แบรนด์ MECOOL หลบเลี่ยงการตรวจจับโดยใช้แบ็คดอร์เพื่อติดตั้งมัลแวร์จากระยะไกลหลังจากที่อุปกรณ์ถูกตั้งค่าและออนไลน์แล้ว
แอปพลิเคชันตัวเริ่มต้นที่เรียกว่า x.cpe หรือ com.oemservice จะติดต่อกลับบ้าน และแม้ว่าแพ็กเกจนี้จะไม่มีความสามารถที่เป็นอันตรายในตัวเอง แต่ก็มีสิทธิ์ระดับระบบที่จำเป็นในการติดตั้งโมดูลมัลแวร์ตามคำสั่งของผู้ควบคุม และยังปิดใช้งาน Play Protect ด้วย
ศัพท์ที่ควรรู้
- Botnet – เครือข่ายคอมพิวเตอร์ที่ถูกควบคุมจากระยะไกลโดยผู้โจมตี
- Android TV boxes – อุปกรณ์รับสัญญาณทีวีที่ทำงานบนระบบปฏิบัติการ Android
- Obfuscation techniques – เทคนิคการทำให้โค้ดอ่านยาก เพื่อซ่อนเจตนาของมัลแวร์
- Dropper – โปรแกรมขนาดเล็กที่ใช้ติดตั้งมัลแวร์หลัก
- Play Protect – ระบบรักษาความปลอดภัยของ Google ที่ช่วยตรวจจับมัลแวร์ใน Android
ที่มา: Ars Technica