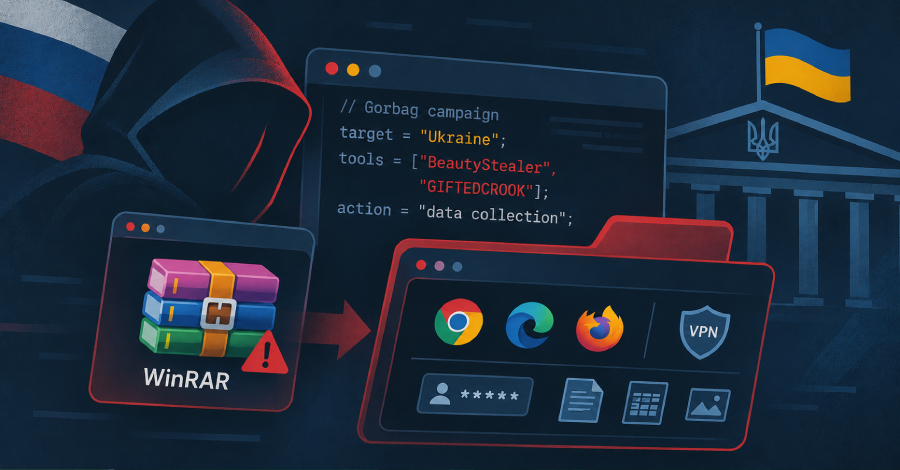
นักวิจัยของ ESET ตรวจพบว่ากลุ่ม Gorbag ซึ่งเป็นกลุ่มผู้คุกคามที่มีความเชื่อมโยงกับรัสเซีย ได้ใช้มัลแวร์ขโมยข้อมูลแบบง่ายในการโจมตีเป้าหมายในยูเครน
กลุ่มนี้ปฏิบัติการมาอย่างน้อยตั้งแต่เดือนกุมภาพันธ์ 2025 และมุ่งเน้นการโจมตีเฉพาะเป้าหมายในยูเครน โดยมีความชื่นชอบเป็นพิเศษต่อหน่วยงานบังคับใช้กฎหมาย หน่วยงานยุติธรรม หน่วยงานบริหารท้องถิ่นใกล้แนวหน้า และภาคการป้องกันประเทศ
การโจมตีครั้งนี้ใช้ประโยชน์จากช่องโหว่ในโปรแกรม WinRAR เพื่อติดตั้งมัลแวร์ที่ทำหน้าที่ขโมยข้อมูลจากเป้าหมาย
ศัพท์ที่ควรรู้
- Gorbag – กลุ่มผู้คุกคามทางไซเบอร์ที่มีความเชื่อมโยงกับรัสเซีย
- WinRAR – โปรแกรมบีบอัดไฟล์ที่ถูกใช้เป็นจุดเริ่มต้นของการโจมตี
- Malware – ซอฟต์แวร์ประสงค์ร้ายที่ถูกใช้ในการโจมตีและขโมยข้อมูล
- Information Stealer – มัลแวร์ที่ถูกออกแบบมาเพื่อขโมยข้อมูลสำคัญจากระบบเป้าหมาย
ที่มา: The Hacker News