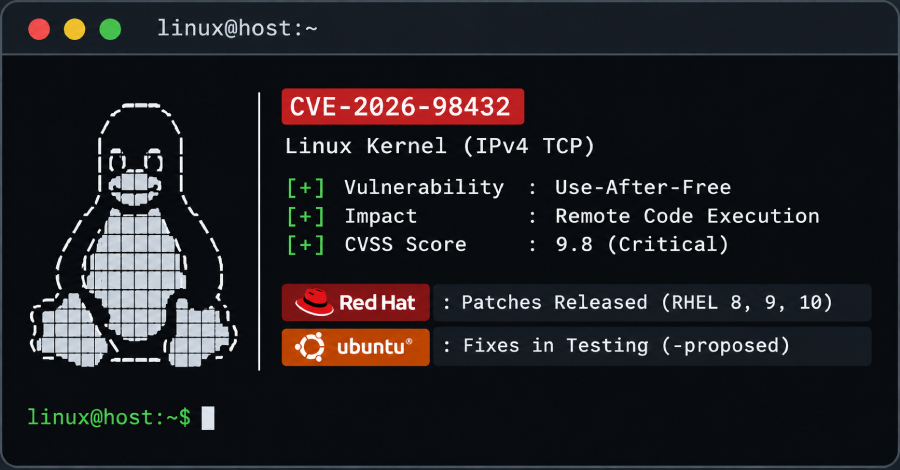
ช่องโหว่ดังกล่าวถูกติดตามด้วยรหัส CVE-2026-98432 และสามารถถูกโจมตีได้จากระยะไกลโดยผู้โจมตีที่ไม่ต้องมีการยืนยันตัวตน ซึ่งเป็นอันตรายอย่างยิ่งต่อระบบที่ไม่ได้อัปเดตป้องกัน
ศัพท์ที่ควรรู้
- Use-after-free – เป็นข้อผิดพลาดด้านหน่วยความจำที่เกิดขึ้นเมื่อโปรแกรมพยายามเข้าถึงหน่วยความจำที่ถูกปล่อยไปแล้ว
- Linux kernel – คือแกนกลางของระบบปฏิบัติการ Linux ที่จัดการทรัพยากรฮาร์ดแวร์ทั้งหมด
- TCP – คือโปรโตคอลที่ใช้ในการสื่อสารข้อมูลผ่านเครือข่ายอินเทอร์เน็ต
- RCE – คือช่องโหว่ที่อนุญาตให้ผู้โจมตีสามารถรันโค้ดจากระยะไกลบนระบบเป้าหมายได้
ที่มา: The Hacker News