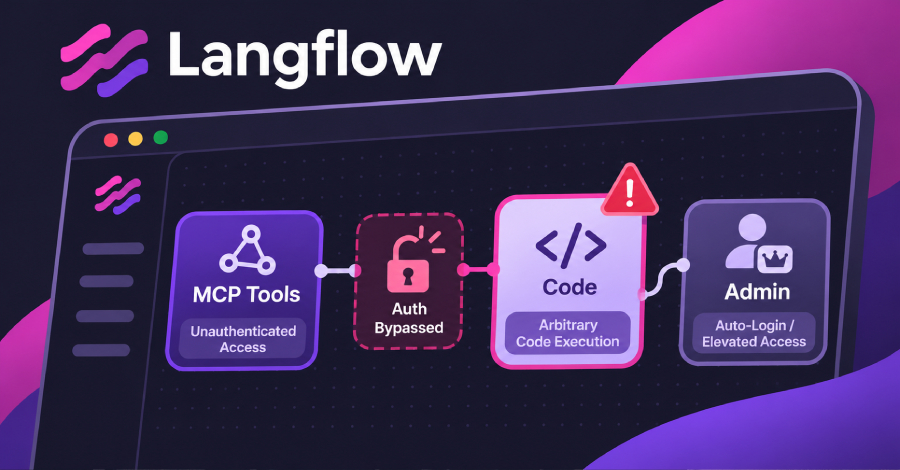
IBM ได้เปิดเผยเมื่อสัปดาห์ที่แล้วว่า Langflow ซึ่งเป็นเครื่องมือโอเพนซอร์สสำหรับสร้าง AI agents และ workflow มีสองช่องโหว่ร้ายแรงที่อาจทำให้ผู้โจมตีระยะไกลสามารถข้ามการยืนยันตัวตนหรือรันโค้ดตามใจชอบได้
ช่องโหว่เหล่านี้พบในทุกเวอร์ชันตั้งแต่ 1.0.0 ถึง 1.12.8 และการแก้ไขเดียวคือการอัปเกรดเป็นเวอร์ชัน 1.13.0 เท่านั้น
ทั้งสองช่องโหว่ดังกล่าวไม่ได้ถูกระบุอยู่ในฐานข้อมูล Known ของ CISA
ศัพท์ที่ควรรู้
- Langflow – เครื่องมือโอเพนซอร์สที่ใช้สำหรับสร้าง AI agents และ workflow
- AI agents – ตัวแทนปัญญาประดิษฐ์ที่ถูกสร้างขึ้นเพื่อทำงานเฉพาะด้าน
- Workflow – กระบวนการทำงานหรือขั้นตอนที่ถูกออกแบบและทำให้เป็นระบบ
ที่มา: The Hacker News