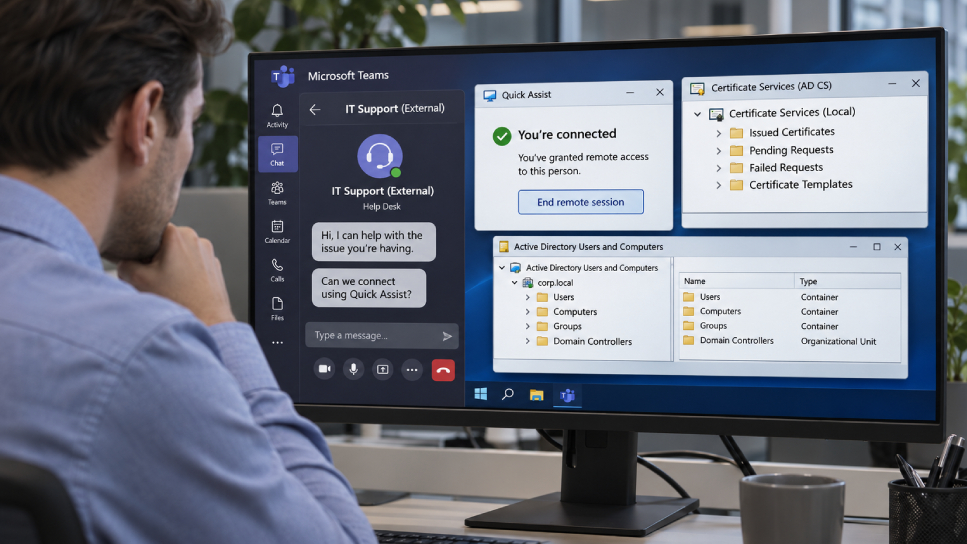
ผู้โจมตีได้ปลอมตัวเป็นฝ่ายสนับสนุนด้านไอทีใน Microsoft Teams และหลอกลวงพนักงานให้ให้สิทธิ์ควบคุมระยะไกลคอมพิวเตอร์ของพวกเขา
จากนั้น พวกเขาใช้การตั้งค่าที่ไม่ปลอดภัยของ Active Directory Certificate Services (AD CS) เพื่อเข้าถึงใบรับรองการเข้าสู่ระบบสำหรับบัญชีที่มีสิทธิ์พิเศษ ซึ่งรวมถึงบัญชีสำหรับ Domain Controller ด้วย
Microsoft ระบุในรายงานว่าพวกเขาได้ตรวจสอบการบุกรุกลักษณะนี้สองครั้ง และครั้งหนึ่งส่งผลให้เกิด…
ศัพท์ที่ควรรู้
- Microsoft Teams – แพลตฟอร์มการสื่อสารที่ผู้โจมตีใช้ในการหลอกลวงเหยื่อ
- Active Directory Certificate Services (AD CS) – บริการที่ถูกใช้ประโยชน์จากการตั้งค่าที่ไม่ปลอดภัยเพื่อเข้าถึงข้อมูล
- Domain Controller – เซิร์ฟเวอร์สำคัญในเครือข่ายที่ควบคุมการเข้าถึงและยืนยันตัวตน
ที่มา: The Hacker News