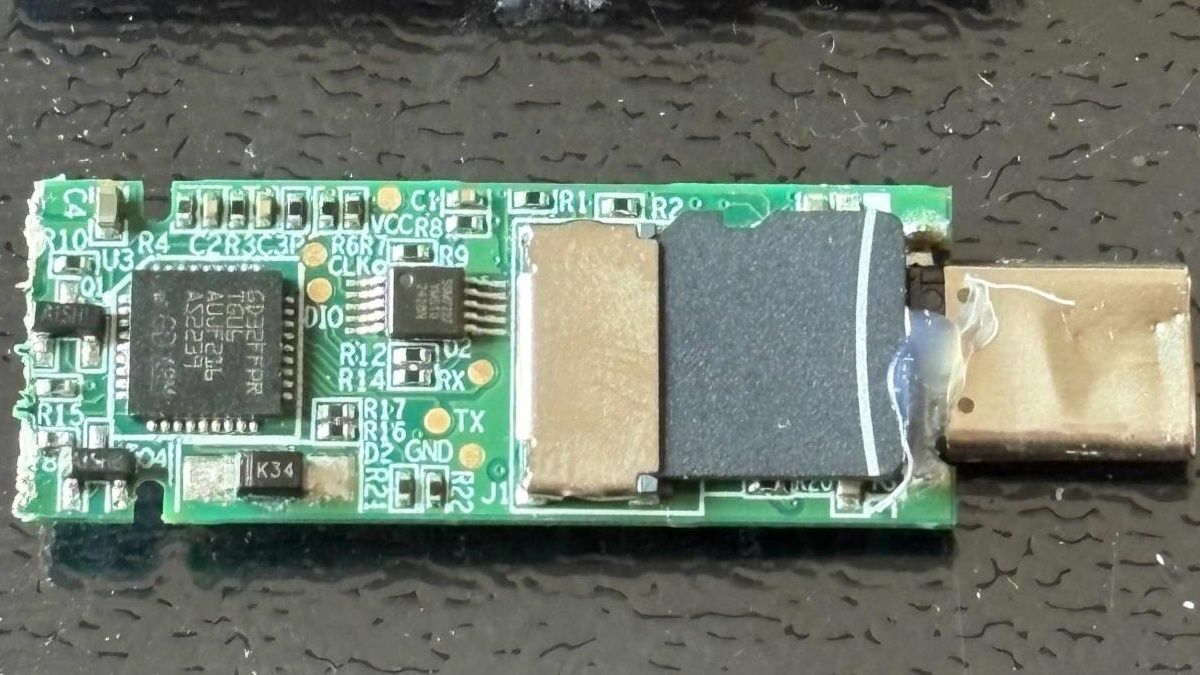
นักวิจัยด้านความปลอดภัย Xusheng Li พบว่าอุปกรณ์ USB ลายนิ้วมือ Lenovo ThinkPlus FU100 ซึ่งวางขายว่าเป็นอุปกรณ์ที่เข้ารหัส AES-256 เพื่อความปลอดภัยของข้อมูลนั้น แท้จริงแล้วภายในเป็นเพียง SD card ธรรมดา
ตัวอ่านลายนิ้วมือทำหน้าที่เพียงเปิดใช้งานการเชื่อมต่อ USB เท่านั้น และไม่มีข้อมูลใดๆ บนการ์ดที่ถูกเข้ารหัสอย่างแท้จริง
การติดตามผลโดยใช้ AI เมื่อสัปดาห์ที่ผ่านมายังได้ค้นพบสิ่งที่ Li เรียกว่าบัญชี Backdoor ในไดรฟ์ของผู้ผลิตรายอื่น รวมถึงคีย์ที่ถูก Hardcode ในผลิตภัณฑ์ USB ที่อ้างว่ามีความปลอดภัยสูงอื่นๆ ด้วย
ศัพท์ที่ควรรู้
- AES-256 – มาตรฐานการเข้ารหัสที่ใช้ในการรักษาความปลอดภัยข้อมูลระดับสูง
- ThinkPlus FU100 – คือรุ่นของอุปกรณ์ USB ลายนิ้วมือของ Lenovo ที่ถูกตรวจสอบ
- SD card – หน่วยเก็บข้อมูลแบบเสียบเข้าไปในอุปกรณ์ ซึ่งในกรณีนี้คือส่วนที่ใช้เก็บข้อมูลจริง
- Backdoor accounts – บัญชีที่ถูกสร้างขึ้นเพื่อเป็นช่องทางลับในการเข้าถึงระบบ
- Hardcoded keys – คีย์หรือรหัสที่ถูกฝังไว้ในตัวผลิตภัณฑ์อย่างถาวร
ที่มา: Tom’s Hardware