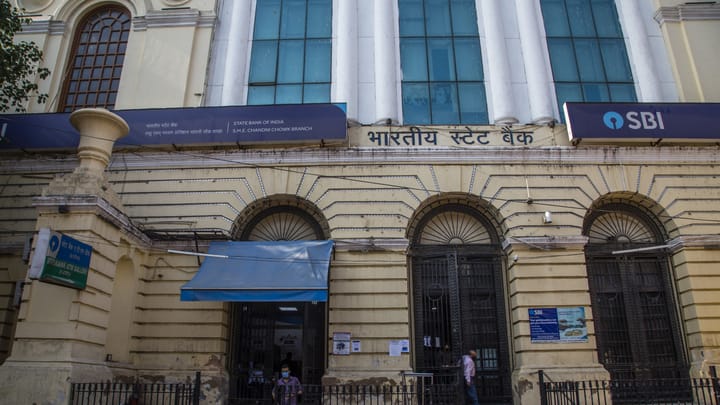
การรั่วไหลของข้อมูลในอินเดีย แม้จะมีขนาดเล็ก แต่ก็สามารถกลายเป็นเรื่องร้ายแรงได้ เนื่องจากตลาดมืดสำหรับการซื้อขายข้อมูลส่วนบุคคล (PII) ที่มีความซับซ้อน
พบว่ามีแฮกเกอร์นิรนามได้ปล่อยชุดข้อมูลลูกค้าที่ละเอียดอ่อนจำนวนเล็กน้อยจาก State Bank of India (SBI) ซึ่งอาจส่งผลกระทบต่อผู้ใช้งานหลายพันราย
การเปิดเผยครั้งนี้เกิดขึ้นในขณะที่ SBI เองก็มีการโปรโมตเรื่องความตระหนักด้านไซเบอร์อย่างต่อเนื่อง เช่น การเปิดตัวมาสคอต CGI ใหม่ชื่อ “Captain Y” เพื่อเป็นผู้พิทักษ์ไซเบอร์ของลูกค้า
แต่การเปิดเผยครั้งล่าสุดนี้กลับกลายเป็นว่า SBI ต้องออกมาเปิดเผยต่อสาธารณะว่าตนเองประสบปัญหาข้อมูลลูกค้าถูกเจาะเข้าถึง
ศัพท์ที่ควรรู้
- PII – Personally Identifiable Information หมายถึงข้อมูลส่วนบุคคลที่สามารถระบุตัวตนของลูกค้าได้
- State Bank of India (SBI) – คือธนาคารแห่งรัฐของอินเดียที่ประสบปัญหาการรั่วไหลของข้อมูล
- แฮกเกอร์นิรนาม – คือผู้ไม่เปิดเผยตัวตนที่ทำการปล่อยข้อมูลที่ถูกขโมย
ที่มา: darkreading.com