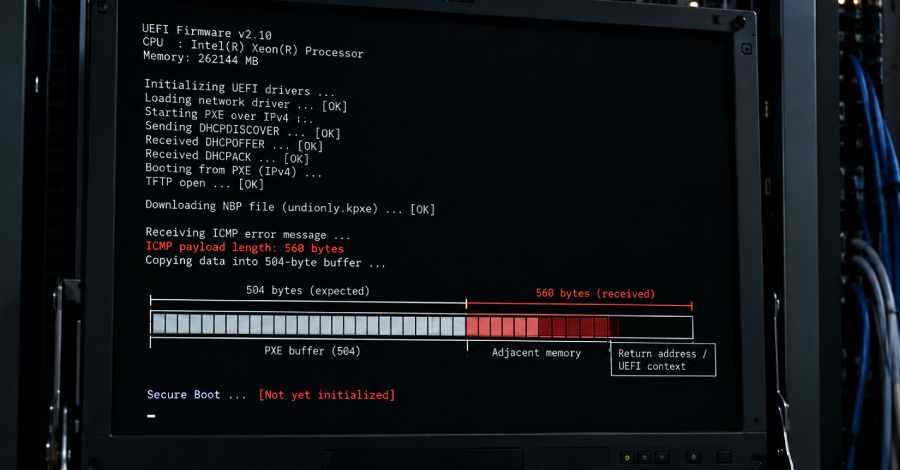
ช่องโหว่ร้ายแรงที่มีอายุ 16 ปีใน EDK II ซึ่งเป็นโค้ดโอเพนซอร์สที่ผู้ผลิตฮาร์ดแวร์ส่วนใหญ่ใช้ในการสร้างเฟิร์มแวร์ UEFI อาจถูกผู้โจมตีใช้รันโค้ดบนเครื่องก่อนที่ระบบปฏิบัติการจะโหลดได้
การโจมตีนี้สามารถเกิดขึ้นได้เฉพาะเมื่อเครื่องกำลังทำการบูตผ่านเครือข่ายเท่านั้น เนื่องจาก UEFI เฟิร์มแวร์คือซอฟต์แวร์ที่ทำงานเป็นลำดับแรกเมื่อเปิดคอมพิวเตอร์ ก่อนที่ระบบปฏิบัติการจะเริ่มทำงาน
ผู้โจมตีที่สามารถเข้าถึงเครื่องได้อาจใช้ประโยชน์จากช่องโหว่นี้เพื่อรันโค้ดของตนเองก่อนที่ระบบจะทำงานตามปกติ
ศัพท์ที่ควรรู้
- UEFI firmware – คือซอฟต์แวร์ที่ทำงานเป็นลำดับแรกเมื่อคอมพิวเตอร์ถูกเปิดเครื่อง ก่อนที่ระบบปฏิบัติการจะทำงาน
- EDK II – คือโค้ดโอเพนซอร์สที่ผู้ผลิตฮาร์ดแวร์ส่วนใหญ่ใช้ในการสร้างเฟิร์มแวร์ UEFI
- Secure Boot – คือกระบวนการรักษาความปลอดภัยที่ตรวจสอบความถูกต้องของซอฟต์แวร์ก่อนการโหลด
- Network-Booting Servers – คือเซิร์ฟเวอร์ที่ทำการบูตหรือเริ่มต้นระบบผ่านการเชื่อมต่อเครือข่าย
ที่มา: The Hacker News