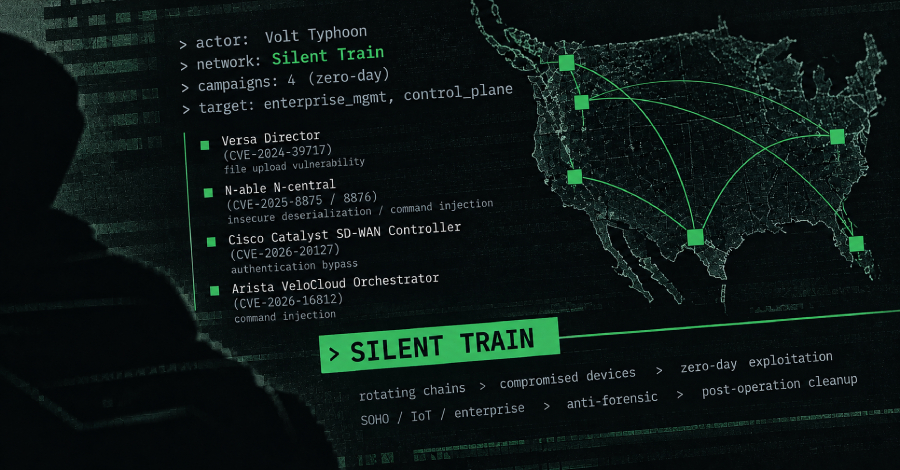
Lumen Technologies Black Lotus Labs รายงานว่า กลุ่มไซเบอร์สปายเอจูดจากจีนที่รู้จักในชื่อ Volt Typhoon ได้ถูกเชื่อมโยงกับการใช้เครือข่ายเข้าถึงลับที่เรียกว่า Silent Train ซึ่งถูกนำมาใช้ในการโจมตีด้วยช่องโหว่ Zero-day และการเข้าถึงเชิงกลยุทธ์
เครือข่าย Silent Train นี้ถูกตรวจพบครั้งแรกในช่วงปลายปี 2023 โดยใช้โครงสร้างพื้นฐานที่ถูกบุกรุกซึ่งประกอบด้วย SOHO, IoT และองค์กรที่หมุนเวียนกันไป
ศัพท์ที่ควรรู้
- Volt Typhoon – กลุ่มไซเบอร์สปายเอจูดจากจีนที่ทำการโจมตีทางไซเบอร์
- Silent Train – เครือข่ายเข้าถึงลับที่ถูกใช้ในการปฏิบัติการโจมตี
- Zero-day exploitation – การโจมตีโดยใช้ประโยชน์จากช่องโหว่ด้านความปลอดภัยที่ยังไม่มีใครทราบ
- SOHO – โครงสร้างพื้นฐานขนาดเล็กที่ใช้ในที่พักอาศัยหรือสำนักงาน
- IoT – อุปกรณ์ที่เชื่อมต่ออินเทอร์เน็ตซึ่งอาจถูกใช้เป็นจุดเริ่มต้นการโจมตี
ที่มา: The Hacker News