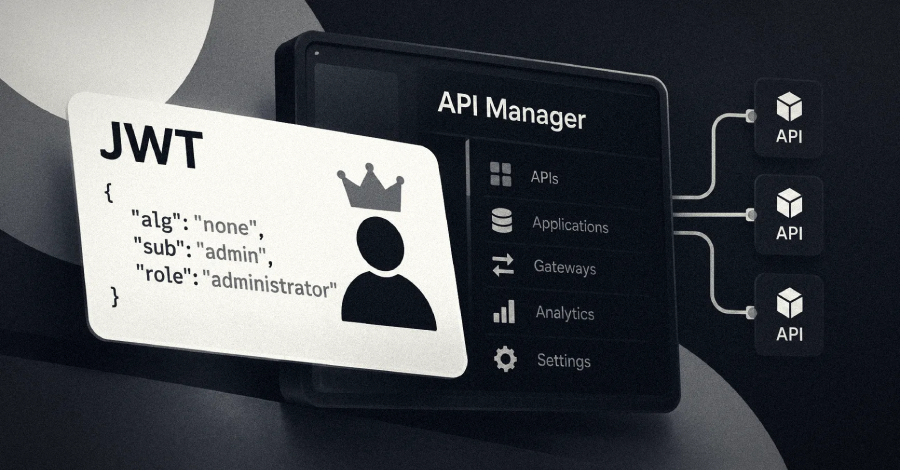
watchTowr เปิดเผยว่าพบความพยายามโจมตีช่องโหว่ความปลอดภัยระดับวิกฤตใน WSO2 API Manager เกิดขึ้นจริงในวงกว้าง โดยช่องโหว่นี้ถูกติดตามเป็น CVE-2026-5430 คะแนน CVSS 9.8 จาก 10.0
ช่องโหว่ดังกล่าวเกิดจากการตรวจสอบลายเซ็นทางคริปโตกราฟีไม่ถูกต้อง ซึ่งอาจนำไปสู่การยึดครองบัญชีผู้ใช้ โดยทีม Hacktron Team เป็นผู้ค้นพบและรายงานช่องโหว่นี้
การโจมตีอาศัยการปลอมแปลงโทเคน JWT เพื่อเข้าสู่ระบบในฐานะผู้ดูแลระบบ ทำให้ผู้โจมตีสามารถเข้าถึงและควบคุมระบบ API ได้โดยไม่ได้รับอนุญาต
ที่มา: The Hacker News