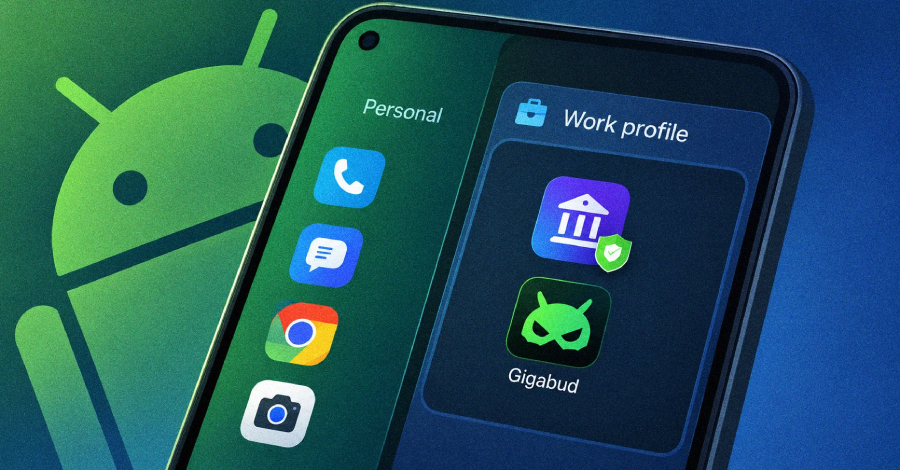
ทีมวิจัยของ Group-IB เปิดเผยว่ามัลแวร์ Gigabud ซึ่งเป็นโทรจันที่โจมตีแอปธนาคารบนแอนดรอยด์ ได้เพิ่มเทคนิคใหม่โดยการติดตั้งแอปพลิเคชันตัวที่สองเพื่อสร้าง work profile บนเครื่องที่ติดมัลแวร์ จากนั้นจะวางแอปธนาคารที่ถูกดัดแปลงไว้ภายใน work profile ดังกล่าว
โดย work profile เป็นพื้นที่แยกต่างหากที่แอนดรอยด์สงวนไว้สำหรับแอปขององค์กร ทำให้ข้อมูลภายในถูกแยกจากการใช้งานส่วนตัวทั้งหมด ซึ่งช่วยให้มัลแวร์หลบเลี่ยงการตรวจสอบจากแอปธนาคารและระบบรักษาความปลอดภัยที่มองไม่เห็นพื้นที่ดังกล่าว ขณะเดียวกันผู้ใช้ยังสามารถใช้งานแอปที่ถูกดัดแปลงได้ตามปกติ
การโจมตีแบบใหม่นี้ทำให้การตรวจจับมัลแวร์ทำได้ยากขึ้น เนื่องจากแอปที่เป็นอันตรายถูกซ่อนอยู่ใน work profile ซึ่งเป็นกลไกที่ถูกออกแบบมาเพื่อความเป็นส่วนตัวขององค์กร ล่าสุด Group-IB เผยแพร่รายงานเมื่อวันที่ 9 กันยายนที่ผ่านมา
ที่มา: The Hacker News