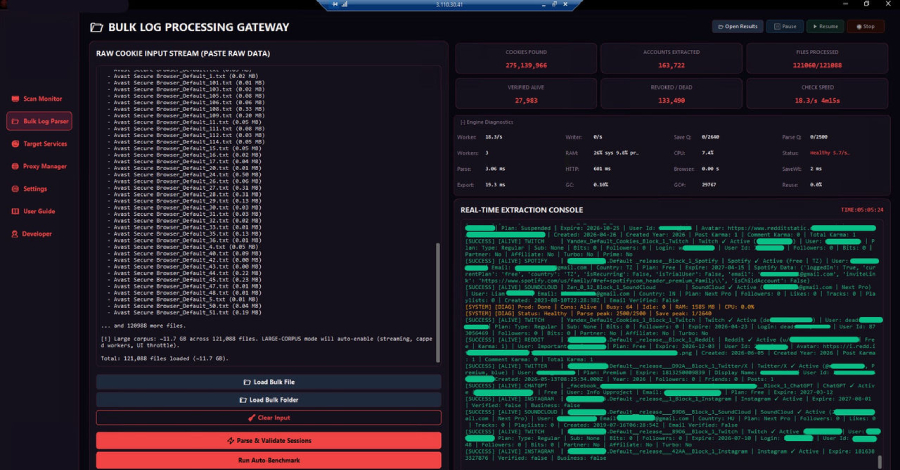
นักโจมตีไซเบอร์กำลังใช้ข้อมูลจากล็อกของมัลแวร์ขโมยข้อมูลอย่าง Lumma Stealer และ Vidar มาสร้าง “คีย์ขโมย” ที่สามารถนำไปใช้ซ้ำได้ เพื่อเข้าถึงบริการ AI ของผู้ให้บริการโมเดลรายใหญ่อย่าง Google และ Anthropic โดยไม่ต้องผ่านการยืนยันตัวตน
มัลแวร์เหล่านี้สามารถดึงข้อมูลหลากหลายจากอุปกรณ์ที่ถูกยึดครอง ทั้งชื่อบัญชี รหัสผ่าน คีย์เซสชัน และคีย์ API เมื่อคีย์ดังกล่าวนำกลับมาใช้ซ้ำได้ จึงทำให้กลไก MFA ที่ควรคุ้มครองการเข้าถึงระบบถูกลัดไปได้
ปัญหานี้ถือเป็นความเสี่ยงด้านความปลอดภัยที่ผู้ใช้และองค์กรซึ่งพึ่งพาบริการ AI มากขึ้นต้องเร่งรับมือ เนื่องจากผู้โจมตีอาจเข้าถึงเครื่องมือ AI ได้โดยไม่ต้องผ่านขั้นตอนยืนยันตัวตนหลายปัจจัย
ที่มา: The Hacker News