สหรัฐฯ-อังกฤษ-เนเธอร์แลนด์แฉมัลแวร์อิหร่านคุมผ่าน Telegram สอดแนมนักข่าว
หน่วยงานไซเบอร์สหรัฐฯ อังกฤษ และเนเธอร์แลนด์เปิดโปงมัลแวร์ Windows ที่หน่วยข่าวกรองอิหร่านใช้ควบคุมผ่าน Telegram เพื่อสอดแนมนักเคลื่อนไหว…
หน่วยงานไซเบอร์สหรัฐฯ อังกฤษ และเนเธอร์แลนด์เปิดโปงมัลแวร์ Windows ที่หน่วยข่าวกรองอิหร่านใช้ควบคุมผ่าน Telegram เพื่อสอดแนมนักเคลื่อนไหว…
นักวิจัยด้านความปลอดภัยค้นพบมัลแวร์ธนาคารบราซิลชื่อ KREMLIN ที่ติดตั้งส่วนขยายเบราว์เซอร์อันตรายบน Chrome และ Edge…
นักวิจัยเปิดโปงมัลแวร์ข้ามแพลตฟอร์มที่ใช้ MQTT สื่อสาร โจมตีองค์กรในเอเชียและอเมริกาใต้ ตั้งแต่กุมภาพันธ์ 2023
Google เผยแพร่ AndroidX Security State version 1.1.0 และ Security State Provider version 1.0.0…
F5 Labs พบแคมเปญสแกนอัตโนมัติโจมตี Vite development servers ที่เปิดเผย เพื่อขโมยข้อมูลรับรอง AWS Azure และ state files
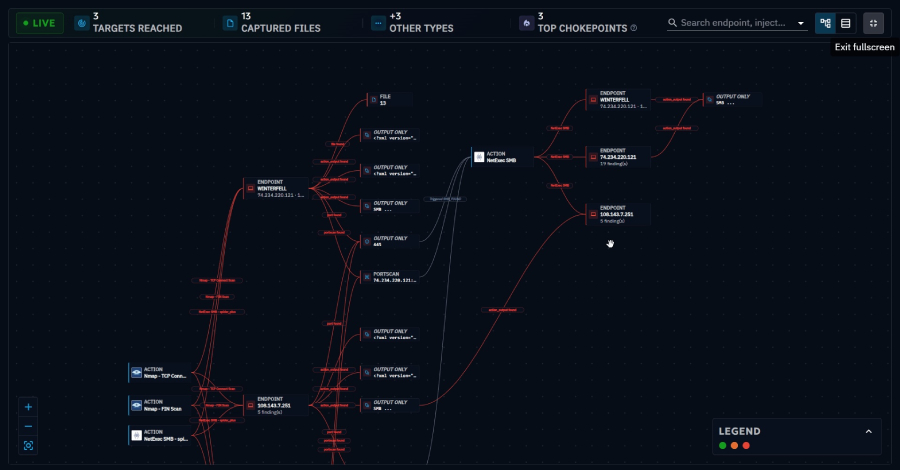
การตรวจสอบช่องโหว่รายเทคนิคไม่เพียงพอ ต้องทดสอบลำดับการโจมตีแบบครบวงจร
Sysdig พบผู้โจมตีใช้มนุษย์เจาะช่องโหว่ Marimo RCE และเข้าถึง SSH Bastion ได้ภายใน 8 วินาที ชี้ AI เร่งวงจรโจมตี
cPanel เตือนช่องโหว่ critical ใน LiteSpeed Enterprise ที่อาจให้ผู้ใช้โฮสติ้งบัญชีเดียวเข้าถึง root ของเซิร์ฟเวอร์แชร์ได้
กลุ่ม UTA0560 ใช้ช่องโหว่ zero-day ของ Chrome และ Windows ส่งแบ็กดอร์ GRIMWEDGE ผ่านฟิชชิ่งโจมตี NGO
Cisco เตือนช่องโหว่ CVE-2026-76461 ที่ถูกโจมตีแล้วจริง อนุญาตรันคำสั่ง root โดยไม่ต้องยืนยันตัวตน